
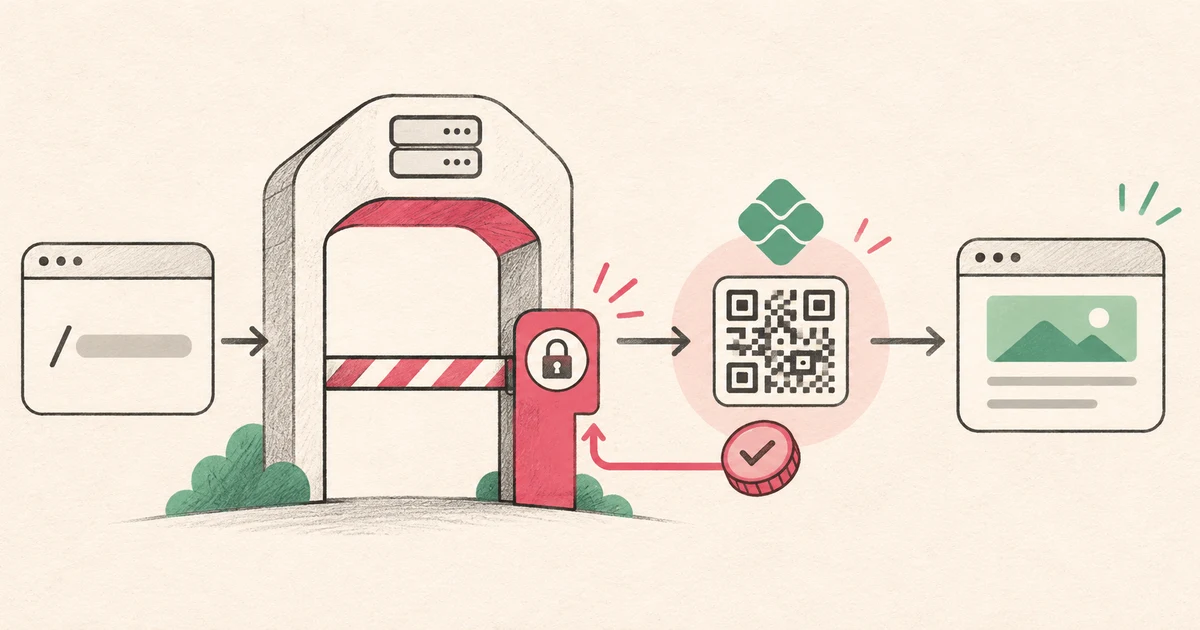
Far pagare un’API, un dataset, una pagina premium o uno strumento MCP non richiede di trasformare ogni risorsa in un checkout tradizionale. Con x402, il flusso HTTP stesso può indicare che serve un pagamento, descrivere le opzioni accettate e permettere a un client compatibile di autorizzare l’accesso. La vera sfida va oltre la restituzione di uno stato 402: si tratta di progettare regole, verifica, esecuzione, regolamento, misurazione e riconciliazione senza lasciare esposta l’origine.
Questa guida spiega come pensare un Monetization Gateway interoperabile con x402, usando come riferimento tecnico l’annuncio di Cloudflare e la documentazione attuale del protocollo. L’articolo non afferma che tutte le capacità descritte siano disponibili in AZPay o in Cloudflare per qualsiasi account. Disponibilità, rete, asset, facilitatore e condizioni commerciali devono essere confermati nell’ambiente scelto.
Che cosa risolve x402
HTTP dispone già dello stato `402 Payment Required`, ma storicamente non definiva da solo come un server comunica prezzo, rete, asset, destinatario o autorizzazione. x402 aggiunge oggetti e header affinché il server descriva i requisiti e il client restituisca un’autorizzazione firmata. Nella versione 2, la risposta usa `PAYMENT-REQUIRED` e la richiesta pagata usa `PAYMENT-SIGNATURE`, entrambe con dati codificati in Base64.
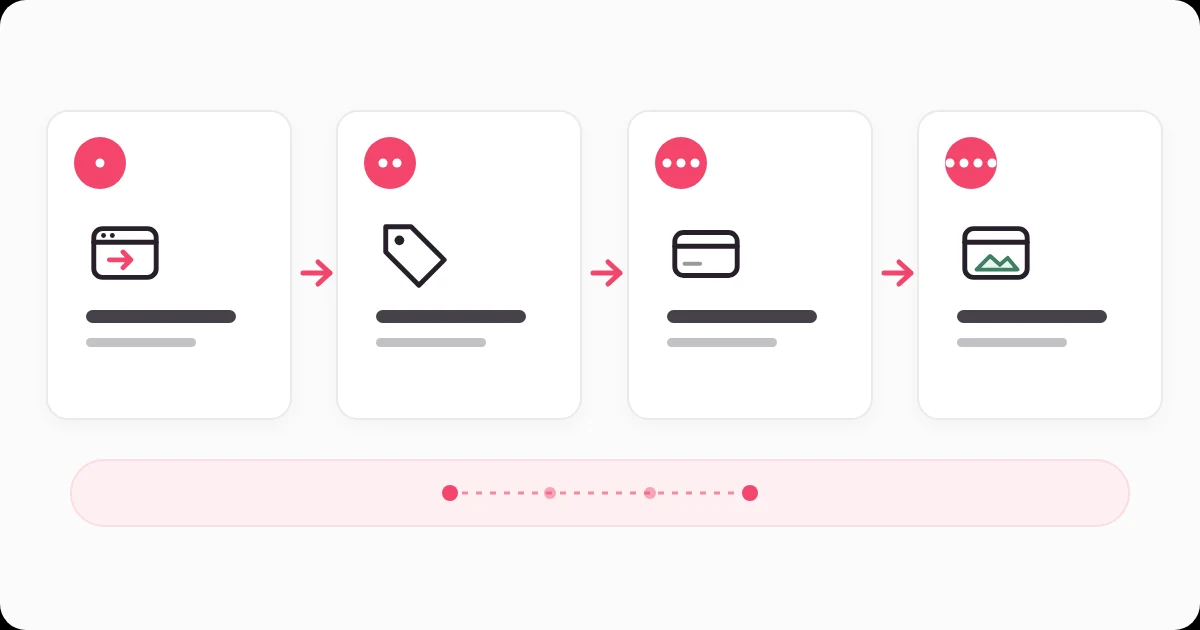
Il flusso di base è semplice. Il client richiede la risorsa. Il gateway risponde 402 con le opzioni di pagamento. Il client sceglie un’opzione, firma l’autorizzazione e ripete la richiesta. Il gateway o un facilitatore verifica l’autorizzazione, la risorsa viene eseguita secondo la semantica dello schema e il pagamento viene regolato. Solo allora il client riceve la risposta premium.
Questa semplicità è potente perché funziona nello stesso canale di un’API. Ma non trasforma qualsiasi browser in un wallet né elimina le responsabilità di identità, autorizzazione, protezione dell’origine e supporto.
Un Monetization Gateway è un livello di controllo, non solo un paywall
Un gateway di monetizzazione deve rispondere a cinque domande per ogni richiesta: a quale risorsa si accede, chi può accedervi, quanto costa, come verrà verificato il pagamento e che cosa succede dopo l’esecuzione. Una regola può combinare dominio, percorso, metodo HTTP, pubblico, header, parametri e attributi del chiamante.
Il control plane deve mantenere risorse, origini, regole versionate, wallet di incasso, reti, ambienti ed eventi di audit. Il data plane valuta la regola all’edge, restituisce 402 quando serve, protegge l’origine e registra i fatti del ciclo. Separare questi piani permette di pubblicare una nuova policy senza rifare il deploy di ogni applicazione, ma richiede snapshot versionati, precedenza esplicita e rollback.
Un buon editor distingue le rotte a pagamento da quelle non monetizzate. Mostra anche quale regola ha prevalso, perché una richiesta è stata consentita o bloccata e in quale ambiente l’addebito è attivo. I pulsanti di pubblicazione e ripristino devono modificare una configurazione reale; una schermata che sembra soltanto operativa crea rischi per prodotto e finanza.
`exact` e `upto`: prezzo fisso e tetto di consumo
Nello schema `exact`, l’importo autorizzato deve corrispondere al prezzo richiesto. È adatto a una pagina, a una chiamata API o a uno strumento il cui prezzo è noto prima dell’esecuzione.
Nel modello `upto`, il client autorizza fino a un tetto e il server può comunicare l’importo effettivamente consumato, quando l’implementazione e il facilitatore supportano questa semantica. È utile per token, byte, record restituiti o elaborazioni variabili, ma richiede una misurazione affidabile. Il tetto non è una licenza per addebitare qualsiasi importo: l’origine deve riportare il consumo reale e il gateway deve impedire che il regolamento superi l’autorizzazione.
Non confondere il prezzo per richiesta con un abbonamento, un saldo prepagato o un addebito successivo. Ogni modello ha stati e riconciliazione propri. Un’operazione matura registra intenzione, autorizzazione, verifica, esecuzione, importo misurato, regolamento, risposta consegnata ed eventuale errore come fatti correlati, non come un’unica colonna «pagato».
L’origine resta all’interno del modello di sicurezza
Verificare il pagamento all’edge riduce il lavoro dell’origine, ma non autorizza ad aggirarla. Il gateway deve impedire l’accesso diretto, preservare il contesto necessario e, quando applicabile, inviare un contesto firmato che l’origine possa validare. Se l’origine si fida solo di un header che qualsiasi client può falsificare, la risorsa premium resta esposta.
C’è una differenza importante tra gli header x402 rivolti al client e gli header interni tra gateway e origine. Il client non deve fabbricare il contesto di fiducia usato dall’applicazione. L’origine deve inoltre sapere se l’addebito è stato fisso o variabile e qual è la semantica di esecuzione: verificare prima e regolare dopo, oppure usare un altro flusso definito dallo schema.
In alcuni prodotti, una risposta 401 dell’origine può essere trasformata in un’opportunità di pagamento. Deve trattarsi di una policy esplicita. Un utente autenticato non dovrebbe perdere la sessione per una regola configurata male, e un acquirente non autenticato non dovrebbe ottenere l’accesso solo perché il gateway ha trasformato qualsiasi errore in un 402.
Facilitatore, rete e ambiente
Il facilitatore è il componente che espone le operazioni di verifica e regolamento per uno schema e una rete compatibili. Non va trattato come un dettaglio invisibile: disponibilità, firmatari, asset, limiti, tempi di scadenza, costi e responsabilità variano.
Usa una testnet per validare il contratto tecnico. Separa chiaramente sviluppo, testnet e produzione. Un pagamento confermato su una rete di test dimostra che quel flusso di test ha funzionato; non dimostra onboarding commerciale, supporto alla mainnet, conversione in valuta fiat, conformità o disponibilità in un determinato paese.
In x402 v2, le reti usano identificatori CAIP-2 e i requisiti contengono campi come `scheme`, `network`, `asset`, `amount`, `payTo` e `maxTimeoutSeconds`. I client dovrebbero usare librerie compatibili invece di costruire firme a mano partendo da esempi vecchi. L’elenco delle capacità del facilitatore va consultato prima di pubblicare una regola.
Dove entra Pix, e dove no
Pix e x402 risolvono problemi correlati, ma non sono lo stesso protocollo. Pix è un sistema di pagamento brasiliano con richiesta di pagamento, QR Code, conferma e riconciliazione propri. x402 è una convenzione per segnalare e autorizzare pagamenti all’interno di uno scambio HTTP, con schemi e reti definiti dall’implementazione.
Un’azienda può proteggere un’API per acquirenti compatibili con x402 e mantenere un checkout Pix separato per le persone. Può anche offrire una risorsa brasiliana la cui consegna viene sbloccata solo dopo la conferma di un pagamento Pix. In entrambi i casi non bisogna fingere che un QR Code sia una firma x402 né che un wallet x402 sia automaticamente un conto Pix.
Per Pix, la conferma affidabile continua ad arrivare dal partecipante e dall’integrazione contrattualizzata, non da una schermata lato cliente.
Un esempio di architettura
Immagina un’azienda che vende dati aggiornati sui trasporti merci. `GET /datasets/frete` viene addebitato per accesso e `GET /datasets/frete?regiao=sudeste` ha un prezzo variabile fino a un tetto. Il client richiede l’endpoint. Il gateway valuta metodo, percorso e ambiente e restituisce i requisiti. Il client firma l’opzione accettata. Il facilitatore verifica l’autorizzazione. L’origine calcola l’insieme effettivamente consegnato, comunica l’importo quando lo schema lo consente e restituisce il dataset. Il gateway regola il pagamento, registra la ricevuta e consegna la risposta.
Il flusso ha bisogno di idempotenza. Se la connessione cade dopo l’esecuzione, il client deve consultare il risultato o la ricevuta prima di ripetere un’operazione con effetto finanziario. Se l’origine fallisce dopo la verifica, il sistema deve registrare l’errore e applicare la semantica dello schema; non basta segnare la transazione come riuscita perché il pagamento sembrava valido.
Che cosa succede quando la risposta non è immediata?
Un’operazione di monetizzazione può avere stati intermedi. L’autorizzazione può essere valida mentre l’origine sta ancora elaborando la richiesta. Il regolamento può dipendere da una conferma successiva. Il client può perdere la connessione dopo che la risorsa è stata eseguita, ma prima di ricevere la risposta. In tutti questi casi, «non ho ricevuto risposta» non significa automaticamente «non c’è stato addebito».
Modella almeno quattro viste correlate: il tentativo di accesso, l’autorizzazione presentata, il risultato dell’esecuzione e il regolamento. Un identificatore stabile deve consentire di consultare lo stato senza creare una nuova operazione. Il gateway deve anche distinguere una richiesta ripetuta dal primo tentativo e restituire il risultato già noto quando la semantica dell’operazione lo consente.
Questa attenzione è particolarmente importante per gli strumenti che producono effetti esterni. Una consultazione può essere ripetuta con poco rischio; un’azione che crea un record, invia un messaggio o prenota una risorsa richiede una policy di ripetizione molto più restrittiva. Il prezzo di una chiamata non sostituisce l’idempotenza né l’autorizzazione di business.
Come progettare la policy di accesso per risorsa?
Inizia individuando l’unità che l’acquirente riceve. «Accesso all’API» è troppo generico per definire una buona regola. Specifica se il valore sta in un report, in un insieme di record, in una trasformazione, in una finestra di dati o in un’azione eseguita.
Poi separa le risorse pubbliche, protette e a pagamento. Endpoint di health check, documentazione, file necessari per l’integrazione e rotte amministrative non dovrebbero essere catturati da una regola generica solo perché si trovano sullo stesso dominio. La precedenza deve essere esplicita: un’eccezione pubblica deve prevalere su un’ampia regola di addebito e una rotta premium deve restare protetta anche quando il client cambia i parametri.
Vale anche la pena definire che cosa succede in ogni ambiente. Sviluppo e testnet devono avere wallet, reti e origini separati dalla produzione. Una regola pubblicata deve mostrare l’ambiente in cui è attiva, la sua versione e il momento in cui è entrata in vigore. Così si evita di scambiare un test riuscito per ricavi reali o una modifica di prezzo per un cambiamento retroattivo.
Come misurare se la monetizzazione funziona?
I ricavi contano, ma non sono l’unica misura. Per capire il funnel, monitora tentativi di accesso, risposte 402, autorizzazioni presentate, autorizzazioni verificate, esecuzioni completate, regolamenti e risorse consegnate. Ogni tasso ha bisogno di un denominatore chiaro.
Un calo tra 402 e autorizzazione può indicare che i requisiti non sono chiari o che il client non supporta l’opzione pubblicata. Un calo tra autorizzazione verificata e consegna può indicare un errore dell’origine, un timeout o un’incompatibilità di esecuzione. Una differenza tra regolamento e risorsa consegnata richiede un’indagine operativa e una policy esplicita di compensazione o ripetizione.
La dashboard deve aiutare a rispondere a domande concrete: quale rotta genera domanda, quale regola converte, quale ambiente si sta usando, quali errori si ripetono e quali pagamenti devono ancora essere riconciliati. Senza questa visione, l’azienda rischia di confondere traffico e ricavi, autorizzazione e valore effettivamente consegnato.
Sicurezza e limiti da non ignorare
Il gateway non deve ricevere più autorità di quanta ne serva per svolgere la sua funzione. Wallet, chiavi, segreti, contesto dell’origine e permessi operativi vanno gestiti separatamente. Non inserire mai un segreto del facilitatore in una pagina pubblica o in una richiesta che il client può ispezionare.
Valida metodo, percorso, dominio, ambiente, importo, rete, asset, destinatario e tempo di scadenza. Rifiuta autorizzazioni scadute, importi inferiori a quanto richiesto, nonce ripetuti e contesti incompatibili. Registra il motivo di ogni decisione senza conservare dati non necessari dell’acquirente.
La protezione include anche limiti di disponibilità. Una risorsa a pagamento può subire abusi tramite chiamate ripetute, query costose o parametri che gonfiano il consumo. Rate limit, limiti di esecuzione, cache quando è sicura e controlli specifici per le operazioni con effetti completano la regola di prezzo; non sostituiscono il pagamento.
Quando x402 non è la scelta migliore?
x402 non è una soluzione universale per ogni esperienza commerciale. Se l’acquirente è una persona che ha bisogno di rateizzazione, Pix, assistenza, fattura o di un percorso di consenso visivo, un checkout tradizionale può essere più adatto. Se la risorsa è consumata in volumi prevedibili da pochi clienti, un contratto o un piano ricorrente può semplificare l’operatività.
x402 ha più senso quando l’intenzione è programmatica, l’unità di valore può essere descritta in una richiesta e il client è in grado di interpretare i requisiti di pagamento e di rispondervi. Può coesistere con altri canali: un’API può servire agenti con x402 e utenti umani con autenticazione e checkout; un prodotto può offrire Pix alle persone e un wallet compatibile ai client programmatici.
Gli acquisti effettuati dagli agenti nei negozi seguono anche un’altra strada: quella dei circuiti di carte. Visa, ad esempio, ha esteso ad acquirer e PSP i test sulle transazioni avviate da agenti.
Checklist di lancio del Monetization Gateway
Prima di attivare una regola, conferma che la risorsa abbia proprietario, prezzo, origine e pubblico definiti. Verifica che l’origine non accetti aggiramenti, che la regola non catturi rotte pubbliche e che wallet, rete, asset e facilitatore siano compatibili con l’ambiente.
Testa una chiamata senza pagamento, un’autorizzazione valida, un importo errato, una rete incompatibile, un’autorizzazione scaduta, un nonce ripetuto, un’origine non disponibile, un timeout, una ripetizione sicura e un regolamento in ritardo. Poi riconcilia ciò che è accaduto nel gateway, nell’origine e nel componente di pagamento.
Infine, scrivi la policy di supporto. Qualcuno deve poter spiegare perché una chiamata ha ricevuto un 402, perché un’autorizzazione è stata rifiutata, se la risorsa è stata eseguita e qual è lo stato finanziario. L’esperienza di monetizzazione è pronta solo quando il team può indagare un’eccezione senza dipendere da supposizioni.
Checklist per mettere online una regola
Parti dalla risorsa e dalla proprietà del dominio. Verifica che l’origine non sia raggiungibile senza passare dal gateway. Definisci prima la regola più specifica e documenta la precedenza. Scegli `exact` o `upto` solo dopo aver definito come verrà calcolato l’importo.
Poi fissa versione del protocollo, rete, asset, wallet, facilitatore e ambiente. Testa una richiesta senza pagamento, un’autorizzazione valida, un’autorizzazione scaduta, un importo errato, un nonce ripetuto, un errore di regolamento, un timeout e una ripetizione sicura. Registra ciò che ha ricevuto l’origine e ciò che ha ricevuto l’acquirente.
Infine, riconcilia quattro viste: tentativo di accesso, autorizzazione, regolamento on-chain e risorsa consegnata. Se una di esse non può essere collegata tramite un identificatore stabile, il team di supporto farà fatica a spiegare un addebito o un accesso non riuscito.
Domande frequenti
x402 sostituisce un checkout per le persone?
No. x402 è particolarmente utile per client programmatici, agenti e applicazioni in grado di interpretare requisiti e firmare un’autorizzazione. Un checkout per le persone può richiedere un altro percorso, accessibilità, autenticazione e metodi locali come Pix.
Posso far pagare qualsiasi pagina con un’unica regola?
Tecnicamente una regola ampia può coprire molti URL, ma questo non la rende una buona policy. Parti da risorse con prezzo, origine, pubblico e modalità di consegna ben definiti. Usa la precedenza e i test per evitare di addebitare endpoint di health check, file pubblici o metodi che non dovrebbero avere un prezzo.
L’articolo dell’annuncio dimostra che il prodotto è disponibile?
No. Un annuncio descrive una proposta e una fase specifica. La documentazione attuale, l’accesso dell’account, la rete, il facilitatore e i contratti applicabili determinano che cosa si può attivare. Considera non confermata qualsiasi capacità non testata nel tuo ambiente.
Prossimi passi
Il miglior primo rilascio non è un paywall decorativo, ma una regola testabile con un’origine protetta, un client compatibile, un ambiente separato e un registro che spieghi ogni passaggio. Una volta dimostrato il flusso, estendi a più risorse, prezzi variabili, agenti e integrazioni locali senza mescolare autorizzazione tecnica, incasso e consegna.
Il principio è semplice: monetizzare una risorsa HTTP significa costruire un confine verificabile tra intenzione, pagamento e accesso. La tecnologia apre quel confine; l’ingegneria di stati, sicurezza e riconciliazione lo mantiene affidabile. Per conoscere la proposta commerciale del prodotto, vedi anche Monetization Gateway di AZPay: trasforma qualsiasi risorsa digitale in accesso a pagamento.