
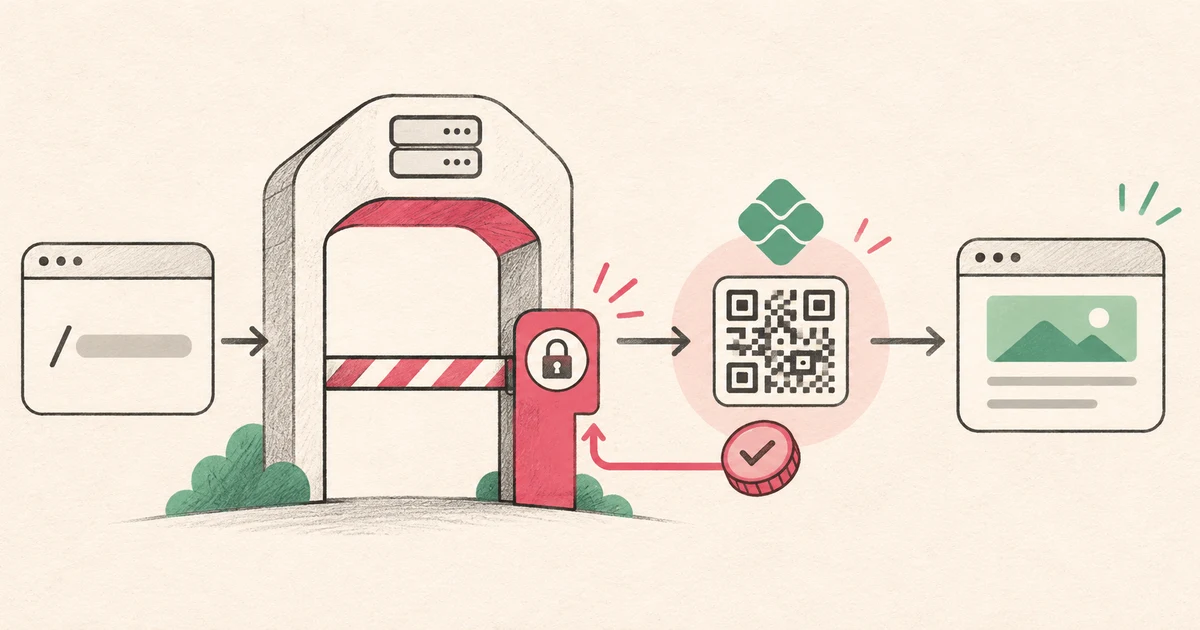
Cobrar por uma API, um dataset, uma página premium ou uma ferramenta MCP não exige transformar cada recurso em um checkout tradicional. Com o x402, o próprio fluxo HTTP pode informar que há pagamento necessário, descrever as opções aceitas e permitir que um cliente compatível autorize o acesso. O desafio real é maior que devolver um status 402: é desenhar regras, verificação, execução, liquidação, medição e conciliação sem deixar a origem exposta.
Este guia explica como pensar em um Monetization Gateway interoperável com x402, usando como referência técnica o anúncio da Cloudflare e a documentação atual do protocolo. O artigo não afirma que todas as capacidades descritas estão disponíveis na AZPay ou na Cloudflare para qualquer conta. A disponibilidade, a rede, o ativo, o facilitador e as condições comerciais precisam ser confirmados no ambiente escolhido.
O que o x402 resolve
O HTTP já possui o status `402 Payment Required`, mas historicamente ele não definiu sozinho como um servidor comunica preço, rede, ativo, destinatário ou autorização. O x402 acrescenta objetos e cabeçalhos para que o servidor descreva os requisitos e o cliente devolva uma autorização assinada. Na versão 2, a resposta usa `PAYMENT-REQUIRED` e a requisição paga usa `PAYMENT-SIGNATURE`, ambos com dados codificados em Base64.
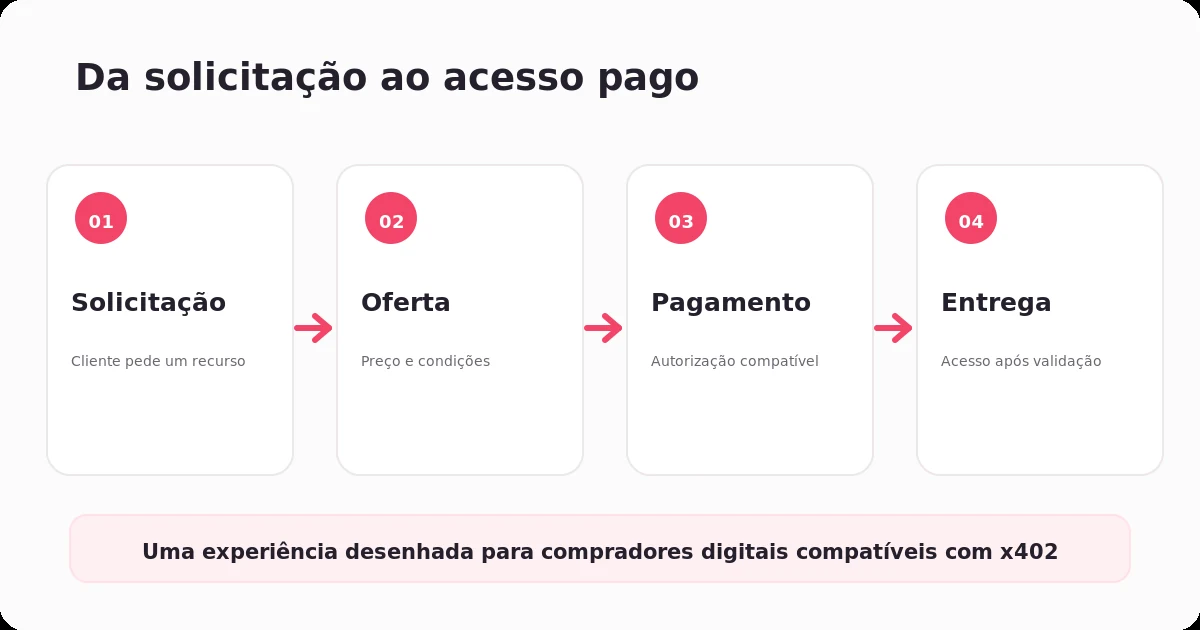
O fluxo básico é simples. O cliente pede o recurso. O gateway responde 402 com as opções de pagamento. O cliente escolhe uma opção, assina a autorização e repete a requisição. O gateway ou um facilitador verifica a autorização, o recurso é executado conforme a semântica do esquema e o pagamento é liquidado. Só depois o cliente recebe a resposta premium.
Essa simplicidade é poderosa porque funciona no mesmo canal de uma API. Mas ela não transforma qualquer navegador em uma carteira nem elimina as responsabilidades de identidade, autorização, proteção da origem e suporte.
Monetization Gateway é uma camada de controle, não apenas um paywall
Um gateway de monetização precisa responder cinco perguntas para cada requisição: qual recurso está sendo acessado, quem pode acessá-lo, quanto custa, como o pagamento será verificado e o que acontece depois da execução. A regra pode combinar domínio, caminho, método HTTP, audiência, cabeçalhos, parâmetros e atributos do chamador.
O plano de controle deve manter recursos, origens, regras versionadas, carteiras de recebimento, redes, ambientes e eventos de auditoria. O plano de dados avalia a regra na borda, retorna 402 quando necessário, protege a origem e registra os fatos do ciclo. Separar esses planos permite publicar uma nova política sem redeployar cada aplicação, mas exige snapshots versionados, precedência explícita e rollback.
Um bom editor distingue rotas pagas e não monetizadas. Ele também mostra qual regra venceu, por que uma requisição foi liberada ou bloqueada e em qual ambiente a cobrança está ativa. Botões de publicar e reverter precisam alterar uma configuração real; uma tela que apenas parece operacional cria risco para produto e finanças.
`exact` e `upto`: preço fixo e teto de consumo
No esquema `exact`, o valor autorizado deve corresponder ao preço exigido. É apropriado para uma página, uma chamada de API ou uma ferramenta cujo preço é conhecido antes da execução.
No modelo `upto`, o cliente autoriza até um teto e o servidor pode informar o valor efetivamente consumido, quando a implementação e o facilitador suportarem essa semântica. Isso é útil para tokenização, bytes, registros retornados ou processamento variável, mas exige medição confiável. O teto não é uma licença para cobrar qualquer valor: a origem precisa reportar o consumo real, e o gateway precisa impedir que a liquidação ultrapasse a autorização.
Não confunda preço por requisição com assinatura, saldo pré-pago ou cobrança posterior. Cada modelo tem estados e reconciliação próprios. Uma operação madura registra intenção, autorização, verificação, execução, valor medido, liquidação, resposta entregue e eventual falha como fatos relacionados, não como uma única coluna “pago”.
A origem continua dentro do modelo de segurança
Verificar pagamento na borda reduz trabalho na origem, mas não autoriza contornar a origem. O gateway deve impedir bypass direto, preservar o contexto necessário e, quando aplicável, enviar um contexto assinado para a origem validar. Se a origem confia apenas em um cabeçalho que qualquer cliente consegue forjar, o recurso premium continua exposto.
Há uma diferença importante entre cabeçalhos x402 voltados ao cliente e cabeçalhos internos entre gateway e origem. O cliente não deve fabricar o contexto de confiança usado pela aplicação. A origem também deve saber se a cobrança foi fixa ou variável e qual é a semântica de execução: verificar antes, liquidar depois, ou usar outro fluxo definido pelo esquema.
Uma resposta 401 da origem pode, em alguns produtos, ser convertida em uma oportunidade de pagamento. Isso precisa ser uma política explícita. Um usuário autenticado não deve perder sua sessão por causa de uma regra mal configurada, e um comprador não autenticado não deve receber acesso apenas porque o gateway transformou qualquer erro em 402.
Facilitador, rede e ambiente
O facilitador é o componente que expõe operações de verificação e liquidação para um esquema e uma rede compatíveis. Ele não deve ser tratado como detalhe invisível: disponibilidade, signatários, ativos, limites, tempo de expiração, custos e responsabilidades variam.
Use testnet para validar o contrato técnico. Separe claramente desenvolvimento, testnet e produção. Um pagamento confirmado em uma rede de testes comprova que aquele fluxo de teste funcionou; não comprova onboarding comercial, suporte a mainnet, resgate em moeda fiduciária, conformidade ou disponibilidade para qualquer país.
No x402 v2, redes usam identificadores CAIP-2 e os requisitos carregam campos como `scheme`, `network`, `asset`, `amount`, `payTo` e `maxTimeoutSeconds`. Clientes devem usar bibliotecas compatíveis, não montar assinaturas manualmente a partir de exemplos antigos. A lista de capacidades do facilitador deve ser consultada antes de publicar uma regra.
Onde Pix entra — e onde não entra
Pix e x402 resolvem problemas relacionados, mas não são o mesmo protocolo. Pix é um arranjo de pagamentos brasileiro com cobrança, QR Code, confirmação e conciliação próprios. x402 é uma convenção para sinalizar e autorizar pagamentos dentro de uma troca HTTP, com esquemas e redes definidos pela implementação.
Uma empresa pode proteger uma API para compradores compatíveis com x402 e manter um checkout Pix separado para pessoas. Também pode oferecer um recurso brasileiro cuja entrega só seja liberada após confirmação de uma cobrança Pix. Em ambos os casos, não se deve fingir que um QR Code é uma assinatura x402 nem que uma carteira x402 é automaticamente uma conta Pix.
Para Pix, a confirmação confiável continua vindo do participante e da integração contratada, não de uma tela do cliente. O artigo Pix por dentro: cobrança, QR Code, confirmação, devolução e webhooks detalha esse ciclo.
Um exemplo de arquitetura
Imagine uma empresa que vende dados atualizados sobre frete. `GET /datasets/frete` é cobrado por acesso e `GET /datasets/frete?regiao=sudeste` tem preço variável até um teto. O cliente solicita o endpoint. O gateway avalia método, caminho e ambiente e retorna os requisitos. O cliente assina a opção aceita. O facilitador verifica a autorização. A origem calcula o conjunto realmente entregue, informa o valor quando o esquema permitir e devolve o dataset. O gateway liquida, registra o recibo e entrega a resposta.
O fluxo precisa de idempotência. Se a conexão cair depois da execução, o cliente deve consultar o resultado ou o recibo antes de repetir uma operação com efeito financeiro. Se a origem falhar depois da verificação, o sistema deve registrar a falha e aplicar a semântica do esquema; não basta marcar a transação como sucesso porque o pagamento parecia válido.
O que acontece quando a resposta não é imediata?
Uma operação de monetização pode ter estados intermediários. A autorização pode ser válida enquanto a origem ainda processa o pedido. A liquidação pode depender de uma confirmação posterior. O cliente pode perder a conexão depois que o recurso foi executado, mas antes de receber a resposta. Em todos esses casos, “não recebi uma resposta” não significa automaticamente “não houve cobrança”.
Modele pelo menos quatro visões relacionadas: a tentativa de acesso, a autorização apresentada, o resultado da execução e a liquidação. Um identificador estável deve permitir consultar o estado sem criar uma nova operação. O gateway também precisa distinguir uma requisição repetida da primeira tentativa e retornar o resultado já conhecido quando a semântica da operação permitir.
Esse cuidado é especialmente importante para ferramentas que produzem efeitos externos. Uma consulta pode ser repetida com baixo risco; uma ação que cria um registro, envia uma mensagem ou reserva um recurso precisa de uma política de repetição muito mais restritiva. O preço de uma chamada não substitui idempotência nem autorização de negócio.
Como desenhar a política de acesso por recurso?
Comece identificando a unidade que o comprador recebe. “Acesso à API” é amplo demais para definir uma boa regra. Especifique se o valor está em um relatório, em um conjunto de registros, em uma transformação, em uma janela de dados ou em uma ação executada.
Depois separe recursos públicos, protegidos e pagos. Endpoints de saúde, documentação, arquivos necessários para a integração e rotas administrativas não devem ser capturados por uma regra genérica apenas porque estão no mesmo domínio. A precedência precisa ser explícita: uma exceção pública deve vencer uma regra ampla de cobrança, e uma rota premium deve continuar protegida mesmo quando o cliente altera parâmetros.
Também vale definir o que acontece em cada ambiente. Desenvolvimento e testnet devem ter carteiras, redes e origens separadas da produção. Uma regra publicada precisa mostrar o ambiente em que está ativa, sua versão e o momento em que entrou em vigor. Isso evita interpretar um teste bem-sucedido como receita real ou uma alteração de preço como se fosse retroativa.
Como medir se a monetização está funcionando?
Receita é importante, mas não é a única medida. Para entender o funil, acompanhe tentativas de acesso, respostas 402, autorizações apresentadas, autorizações verificadas, execuções concluídas, liquidações e recursos entregues. Cada taxa precisa ter um denominador claro.
Uma queda entre 402 e autorização pode indicar que os requisitos não estão claros ou que o cliente não suporta a opção publicada. Uma queda entre autorização verificada e entrega pode indicar falha da origem, timeout ou incompatibilidade de execução. Uma diferença entre liquidação e recurso entregue exige investigação operacional e uma política explícita de compensação ou repetição.
O painel deve ajudar a responder perguntas concretas: qual rota gera demanda, qual regra converte, qual ambiente está sendo usado, quais falhas se repetem e quais pagamentos ainda precisam ser conciliados. Sem essa visão, a empresa pode confundir tráfego com receita e autorização com valor efetivamente entregue.
Segurança e limites que não podem ser ignorados
O gateway não deve receber mais autoridade do que precisa para cumprir sua função. Carteiras, chaves, segredos, contexto de origem e permissões operacionais precisam ser tratados separadamente. Nunca coloque um segredo de facilitador em uma página pública ou em uma requisição que o cliente possa inspecionar.
Valide método, caminho, domínio, ambiente, valor, rede, ativo, destinatário e tempo de expiração. Rejeite autorização vencida, valor abaixo do exigido, nonce repetido e contexto incompatível. Registre o motivo da decisão sem armazenar dados desnecessários do comprador.
A proteção também inclui limites de disponibilidade. Um recurso pago pode sofrer abuso por repetição de chamadas, consultas caras ou parâmetros que ampliam o consumo. Rate limits, limites de execução, cache quando seguro e controles específicos para operações com efeito são complementos da regra de preço, não substitutos do pagamento.
Quando x402 não é a melhor escolha?
x402 não é uma solução universal para toda experiência comercial. Se o comprador é uma pessoa que precisa de parcelamento, Pix, suporte, nota fiscal ou uma jornada de consentimento visual, um checkout tradicional pode ser mais adequado. Se o recurso é consumido em volume previsível por poucos clientes, um contrato ou plano recorrente pode simplificar a operação.
O x402 faz mais sentido quando a intenção é programática, a unidade de valor pode ser descrita em uma requisição e o cliente consegue interpretar e responder aos requisitos de pagamento. Ele pode coexistir com outros canais: uma API pode atender agentes com x402 e usuários humanos com autenticação e checkout; um produto pode oferecer Pix para pessoas e uma carteira compatível para clientes programáticos.
Checklist de lançamento do Monetization Gateway
Antes de ativar uma regra, confirme que o recurso tem proprietário, preço, origem e audiência definidos. Verifique que a origem não aceita bypass, que a regra não captura rotas públicas e que a carteira, a rede, o ativo e o facilitador são compatíveis com o ambiente.
Teste chamada sem pagamento, autorização válida, valor incorreto, rede incompatível, autorização expirada, nonce repetido, origem indisponível, timeout, repetição segura e liquidação atrasada. Em seguida, reconcilie o que aconteceu no gateway, na origem e no componente de pagamento.
Por fim, escreva a política de suporte. Alguém precisa conseguir explicar por que uma chamada recebeu 402, por que uma autorização foi rejeitada, se o recurso foi executado e qual é o estado financeiro. A experiência de monetização só está pronta quando o time consegue investigar uma exceção sem depender de suposições.
Checklist para colocar uma regra no ar
Comece pelo recurso e pela propriedade do domínio. Verifique se a origem não pode ser acessada sem passar pelo gateway. Defina a regra mais específica primeiro e documente a precedência. Escolha `exact` ou `upto` apenas depois de definir como o valor será calculado.
Depois fixe a versão do protocolo, a rede, o ativo, a carteira, o facilitador e o ambiente. Teste uma requisição sem pagamento, uma autorização válida, uma autorização expirada, valor incorreto, nonce repetido, falha de liquidação, timeout e repetição segura. Registre o que a origem recebeu e o que o comprador recebeu.
Por fim, reconcilie quatro visões: tentativa de acesso, autorização, liquidação on-chain e recurso entregue. Se uma delas não puder ser relacionada por um identificador estável, o time de suporte terá dificuldade para explicar uma cobrança ou um acesso que falhou.
Perguntas frequentes
x402 substitui um checkout para pessoas?
Não. x402 é especialmente útil para clientes programáticos, agentes e aplicações que conseguem interpretar requisitos e assinar uma autorização. Um checkout humano pode exigir outra jornada, acessibilidade, autenticação e métodos locais como Pix.
Posso cobrar qualquer página com uma única regra?
Tecnicamente, uma regra ampla pode combinar muitas URLs, mas isso não significa que seja uma boa política. Comece por recursos que têm preço, origem, audiência e comportamento de entrega bem definidos. Use precedência e testes para evitar cobrar endpoints de saúde, arquivos públicos ou métodos que não deveriam ter preço.
O artigo do anúncio prova que o produto está disponível?
Não. Um anúncio descreve uma proposta e um estágio específico. A documentação atual, o acesso da conta, a rede, o facilitador e os contratos aplicáveis determinam o que pode ser ativado. Trate qualquer capacidade não testada no seu ambiente como não confirmada.
Próximos passos
A melhor primeira entrega não é um paywall decorativo, mas uma regra testável com uma origem protegida, um cliente compatível, um ambiente separado e um registro que explique cada etapa. Quando o fluxo estiver comprovado, expanda para múltiplos recursos, preços variáveis, agentes e integrações locais sem misturar autorização técnica, recebimento e entrega.
O princípio é direto: monetizar um recurso HTTP é construir uma fronteira verificável entre intenção, pagamento e acesso. A tecnologia abre essa fronteira; a engenharia de estados, segurança e conciliação mantém-na confiável. Para conhecer a proposta comercial do produto, veja também Monetization Gateway AZPay: transforme qualquer recurso digital em acesso pago.