
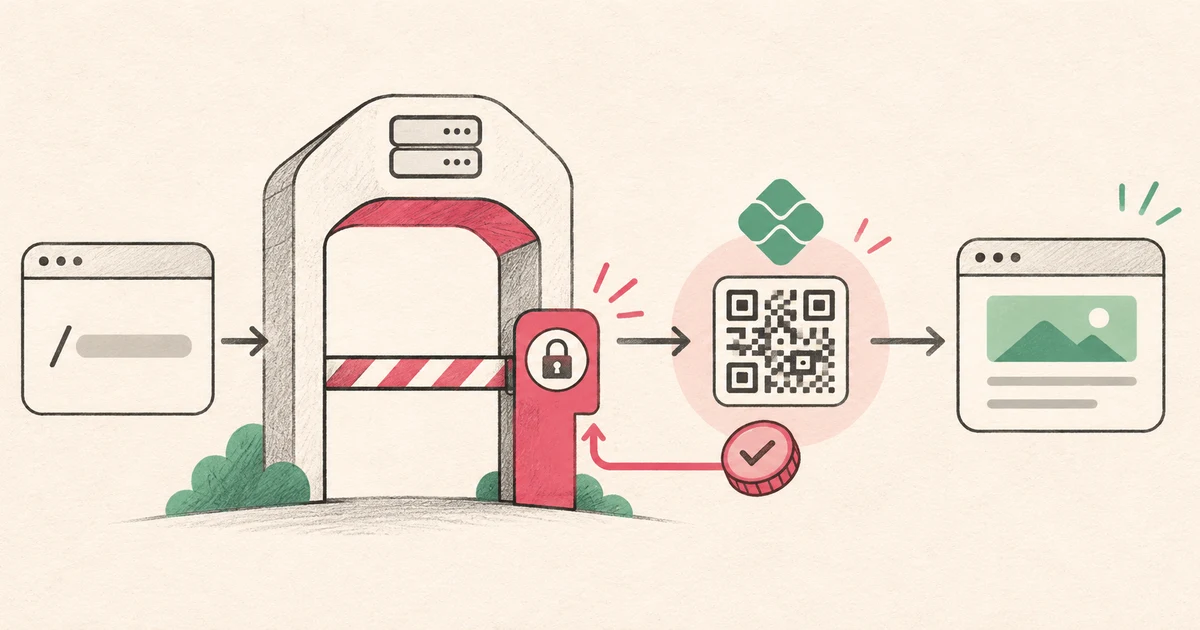
Wer für eine API, ein Dataset, eine Premium-Seite oder ein MCP-Tool Geld verlangen will, muss nicht jede Ressource in einen klassischen Checkout verwandeln. Mit x402 kann der HTTP-Ablauf selbst mitteilen, dass eine Zahlung nötig ist, die akzeptierten Optionen beschreiben und einem kompatiblen Client erlauben, den Zugriff zu autorisieren. Die eigentliche Herausforderung ist größer, als einen 402-Status zurückzugeben: Es geht darum, Regeln, Verifizierung, Ausführung, Abwicklung, Messung und Abgleich zu gestalten, ohne den Origin offenzulegen.
Dieser Leitfaden erklärt, wie man ein mit x402 interoperables Monetization Gateway konzipiert. Als technische Referenz dienen die Ankündigung von Cloudflare und die aktuelle Dokumentation des Protokolls. Der Artikel behauptet nicht, dass alle beschriebenen Funktionen bei AZPay oder Cloudflare für jedes Konto verfügbar sind. Verfügbarkeit, Netzwerk, Asset, Facilitator und kommerzielle Bedingungen müssen in der gewählten Umgebung bestätigt werden.
Was x402 löst
HTTP kennt bereits den Status `402 Payment Required`, legte aber historisch nicht allein fest, wie ein Server Preis, Netzwerk, Asset, Empfänger oder Autorisierung mitteilt. x402 ergänzt Objekte und Header, damit der Server die Anforderungen beschreiben und der Client eine signierte Autorisierung zurückgeben kann. In Version 2 nutzt die Antwort `PAYMENT-REQUIRED` und die bezahlte Anfrage `PAYMENT-SIGNATURE`, beide mit Base64-codierten Daten.
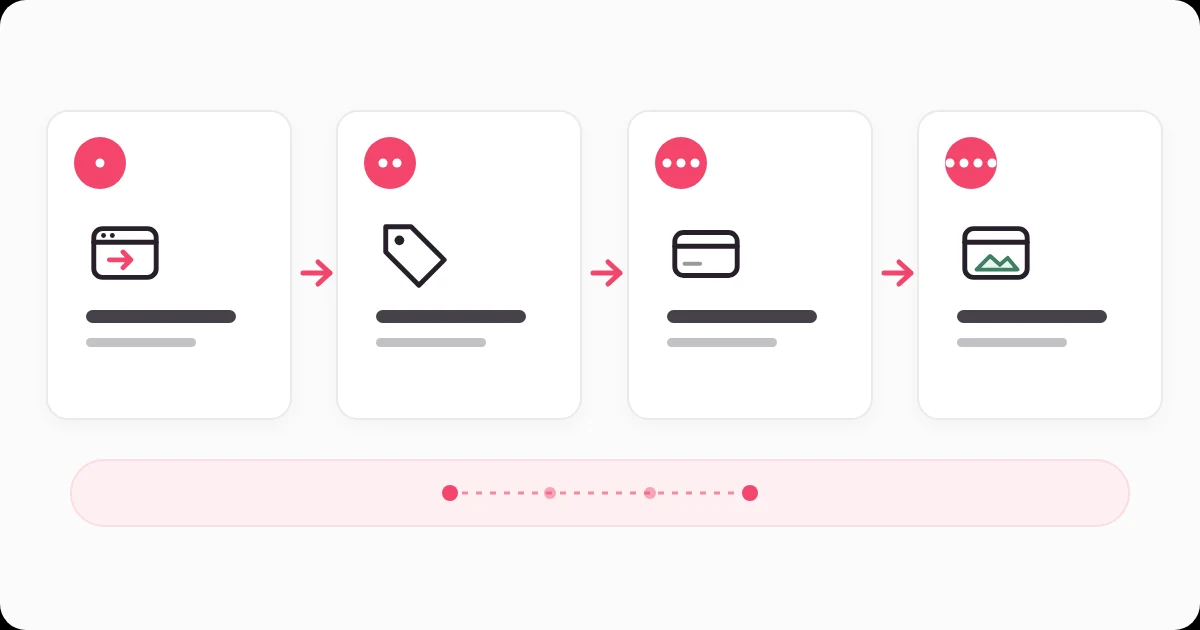
Der Grundablauf ist einfach. Der Client fordert die Ressource an. Das Gateway antwortet mit 402 und den Zahlungsoptionen. Der Client wählt eine Option, signiert die Autorisierung und wiederholt die Anfrage. Das Gateway oder ein Facilitator prüft die Autorisierung, die Ressource wird gemäß der Semantik des Schemas ausgeführt und die Zahlung abgewickelt. Erst danach erhält der Client die Premium-Antwort.
Diese Einfachheit ist stark, weil sie im selben Kanal wie eine API funktioniert. Sie macht aber nicht jeden Browser zu einer Wallet und nimmt niemandem die Verantwortung für Identität, Autorisierung, Schutz des Origins und Support ab.
Ein Monetization Gateway ist eine Kontrollschicht, nicht nur eine Paywall
Ein Monetarisierungs-Gateway muss bei jeder Anfrage fünf Fragen beantworten: Auf welche Ressource wird zugegriffen, wer darf zugreifen, was kostet es, wie wird die Zahlung geprüft und was passiert nach der Ausführung? Eine Regel kann Domain, Pfad, HTTP-Methode, Zielgruppe, Header, Parameter und Merkmale des Aufrufers kombinieren.
Die Control Plane verwaltet Ressourcen, Origins, versionierte Regeln, Empfangs-Wallets, Netzwerke, Umgebungen und Audit-Ereignisse. Die Data Plane wertet die Regel am Edge aus, gibt bei Bedarf 402 zurück, schützt den Origin und protokolliert die Fakten des Ablaufs. Die Trennung beider Ebenen erlaubt es, eine neue Richtlinie zu veröffentlichen, ohne jede Anwendung neu zu deployen, erfordert aber versionierte Snapshots, eine explizite Rangfolge und Rollback.
Ein guter Editor unterscheidet kostenpflichtige von nicht monetarisierten Routen. Er zeigt außerdem, welche Regel gegriffen hat, warum eine Anfrage zugelassen oder blockiert wurde und in welcher Umgebung die Abrechnung aktiv ist. Die Schaltflächen zum Veröffentlichen und Zurücksetzen müssen eine echte Konfiguration ändern; eine Oberfläche, die nur betriebsbereit aussieht, schafft Risiken für Produkt und Finanzen.
`exact` und `upto`: Festpreis und Verbrauchsobergrenze
Im Schema `exact` muss der autorisierte Betrag dem geforderten Preis entsprechen. Es passt zu einer Seite, einem API-Aufruf oder einem Tool, dessen Preis vor der Ausführung feststeht.
Im Modell `upto` autorisiert der Client bis zu einer Obergrenze, und der Server kann den tatsächlich verbrauchten Betrag melden, sofern Implementierung und Facilitator diese Semantik unterstützen. Das ist nützlich für Tokens, Bytes, zurückgegebene Datensätze oder variable Verarbeitung, erfordert aber eine verlässliche Messung. Die Obergrenze ist kein Freibrief, beliebige Beträge zu berechnen: Der Origin muss den realen Verbrauch melden, und das Gateway muss verhindern, dass die Abwicklung die Autorisierung übersteigt.
Verwechseln Sie Preis pro Anfrage nicht mit Abonnement, Prepaid-Guthaben oder nachträglicher Abrechnung. Jedes Modell hat eigene Zustände und einen eigenen Abgleich. Ein reifer Betrieb erfasst Absicht, Autorisierung, Verifizierung, Ausführung, gemessenen Betrag, Abwicklung, gelieferte Antwort und etwaige Fehler als zusammenhängende Fakten, nicht als eine einzige Spalte „bezahlt“.
Der Origin bleibt Teil des Sicherheitsmodells
Die Zahlungsprüfung am Edge entlastet den Origin, erlaubt aber nicht, ihn zu umgehen. Das Gateway muss direkten Zugriff verhindern, den nötigen Kontext erhalten und gegebenenfalls einen signierten Kontext senden, den der Origin prüft. Vertraut der Origin nur einem Header, den jeder Client fälschen kann, bleibt die Premium-Ressource ungeschützt.
Es gibt einen wichtigen Unterschied zwischen x402-Headern für den Client und internen Headern zwischen Gateway und Origin. Der Client darf den Vertrauenskontext der Anwendung nicht selbst erzeugen. Der Origin muss außerdem wissen, ob die Abrechnung fest oder variabel war und welche Ausführungssemantik gilt: zuerst prüfen und danach abwickeln oder einen anderen vom Schema definierten Ablauf nutzen.
In manchen Produkten lässt sich eine 401-Antwort des Origins in eine Zahlungsmöglichkeit umwandeln. Das muss eine explizite Richtlinie sein. Ein angemeldeter Nutzer sollte seine Sitzung nicht wegen einer falsch konfigurierten Regel verlieren, und ein nicht angemeldeter Käufer sollte keinen Zugriff erhalten, nur weil das Gateway jeden Fehler in einen 402 verwandelt hat.
Facilitator, Netzwerk und Umgebung
Der Facilitator ist die Komponente, die Verifizierungs- und Abwicklungsoperationen für ein kompatibles Schema und Netzwerk bereitstellt. Er sollte nicht als unsichtbares Detail behandelt werden: Verfügbarkeit, Signierer, Assets, Limits, Ablaufzeiten, Kosten und Verantwortlichkeiten unterscheiden sich.
Nutzen Sie ein Testnet, um den technischen Vertrag zu validieren. Trennen Sie Entwicklung, Testnet und Produktion klar voneinander. Eine in einem Testnetz bestätigte Zahlung beweist, dass dieser Testablauf funktioniert hat; sie beweist weder kommerzielles Onboarding noch Mainnet-Unterstützung, Einlösung in Fiatgeld, Compliance oder Verfügbarkeit in einem bestimmten Land.
In x402 v2 verwenden Netzwerke CAIP-2-Kennungen, und die Anforderungen enthalten Felder wie `scheme`, `network`, `asset`, `amount`, `payTo` und `maxTimeoutSeconds`. Clients sollten kompatible Bibliotheken verwenden, statt Signaturen anhand alter Beispiele von Hand zusammenzusetzen. Die Liste der Facilitator-Funktionen sollte vor dem Veröffentlichen einer Regel geprüft werden.
Wo Pix ins Spiel kommt – und wo nicht
Pix und x402 lösen verwandte Probleme, sind aber nicht dasselbe Protokoll. Pix ist ein brasilianisches Zahlungssystem mit eigener Zahlungsanforderung, eigenem QR-Code, eigener Bestätigung und eigenem Abgleich. x402 ist eine Konvention, um Zahlungen innerhalb eines HTTP-Austauschs zu signalisieren und zu autorisieren, wobei Schemas und Netzwerke von der Implementierung festgelegt werden.
Ein Unternehmen kann eine API für x402-kompatible Käufer schützen und einen separaten Pix-Checkout für Menschen betreiben. Es kann auch eine brasilianische Ressource anbieten, die erst nach Bestätigung einer Pix-Zahlung freigegeben wird. In beiden Fällen sollte man nicht so tun, als sei ein QR-Code eine x402-Signatur oder eine x402-Wallet automatisch ein Pix-Konto.
Bei Pix kommt die verlässliche Bestätigung weiterhin vom Teilnehmer und von der vertraglich vereinbarten Integration, nicht von einer Oberfläche auf Kundenseite.
Ein Architekturbeispiel
Stellen Sie sich ein Unternehmen vor, das aktuelle Frachtdaten verkauft. `GET /datasets/frete` wird pro Zugriff berechnet, und `GET /datasets/frete?regiao=sudeste` hat einen variablen Preis bis zu einer Obergrenze. Der Client ruft den Endpunkt auf. Das Gateway prüft Methode, Pfad und Umgebung und gibt die Anforderungen zurück. Der Client signiert die akzeptierte Option. Der Facilitator prüft die Autorisierung. Der Origin berechnet die tatsächlich gelieferte Menge, meldet den Betrag, wenn das Schema es erlaubt, und liefert das Dataset. Das Gateway wickelt ab, speichert den Beleg und liefert die Antwort aus.
Der Ablauf braucht Idempotenz. Bricht die Verbindung nach der Ausführung ab, sollte der Client das Ergebnis oder den Beleg abfragen, bevor er eine Operation mit finanzieller Wirkung wiederholt. Schlägt der Origin nach der Verifizierung fehl, muss das System den Fehler protokollieren und die Semantik des Schemas anwenden; es reicht nicht, die Transaktion als erfolgreich zu markieren, nur weil die Zahlung gültig aussah.
Was passiert, wenn die Antwort nicht sofort kommt?
Ein Monetarisierungsvorgang kann Zwischenzustände haben. Die Autorisierung kann gültig sein, während der Origin die Anfrage noch verarbeitet. Die Abwicklung kann von einer späteren Bestätigung abhängen. Der Client kann die Verbindung verlieren, nachdem die Ressource ausgeführt wurde, aber bevor er die Antwort erhält. In all diesen Fällen bedeutet „Ich habe keine Antwort erhalten“ nicht automatisch „Es wurde nichts berechnet“.
Modellieren Sie mindestens vier zusammenhängende Sichten: den Zugriffsversuch, die vorgelegte Autorisierung, das Ausführungsergebnis und die Abwicklung. Eine stabile Kennung sollte es ermöglichen, den Status abzufragen, ohne eine neue Operation anzulegen. Das Gateway muss außerdem eine wiederholte Anfrage vom ersten Versuch unterscheiden und das bereits bekannte Ergebnis zurückgeben, wenn die Semantik der Operation dies zulässt.
Diese Sorgfalt ist besonders wichtig bei Tools mit externen Effekten. Eine Abfrage lässt sich mit geringem Risiko wiederholen; eine Aktion, die einen Datensatz anlegt, eine Nachricht sendet oder eine Ressource reserviert, braucht eine deutlich strengere Wiederholungsrichtlinie. Der Preis eines Aufrufs ersetzt weder Idempotenz noch geschäftliche Autorisierung.
Wie gestaltet man die Zugriffsrichtlinie pro Ressource?
Bestimmen Sie zuerst die Einheit, die der Käufer erhält. „API-Zugriff“ ist zu weit gefasst, um eine gute Regel zu definieren. Legen Sie fest, ob der Wert in einem Bericht, einer Menge von Datensätzen, einer Transformation, einem Datenfenster oder einer ausgeführten Aktion liegt.
Trennen Sie dann öffentliche, geschützte und kostenpflichtige Ressourcen. Health-Endpunkte, Dokumentation, für die Integration nötige Dateien und Admin-Routen sollten nicht von einer generischen Regel erfasst werden, nur weil sie auf derselben Domain liegen. Die Rangfolge muss explizit sein: Eine öffentliche Ausnahme muss Vorrang vor einer breiten Abrechnungsregel haben, und eine Premium-Route muss geschützt bleiben, auch wenn der Client Parameter ändert.
Es lohnt sich auch festzulegen, was in jeder Umgebung geschieht. Entwicklung und Testnet sollten Wallets, Netzwerke und Origins getrennt von der Produktion haben. Eine veröffentlichte Regel muss zeigen, in welcher Umgebung sie aktiv ist, welche Version sie hat und seit wann sie gilt. So wird ein erfolgreicher Test nicht als echter Umsatz und eine Preisänderung nicht als rückwirkend missverstanden.
Wie misst man, ob die Monetarisierung funktioniert?
Umsatz ist wichtig, aber nicht die einzige Kennzahl. Um den Funnel zu verstehen, verfolgen Sie Zugriffsversuche, 402-Antworten, vorgelegte Autorisierungen, verifizierte Autorisierungen, abgeschlossene Ausführungen, Abwicklungen und gelieferte Ressourcen. Jede Quote braucht einen klaren Nenner.
Ein Rückgang zwischen 402 und Autorisierung kann darauf hindeuten, dass die Anforderungen unklar sind oder der Client die veröffentlichte Option nicht unterstützt. Ein Rückgang zwischen verifizierter Autorisierung und Lieferung kann auf einen Origin-Fehler, einen Timeout oder eine Inkompatibilität bei der Ausführung hindeuten. Eine Differenz zwischen Abwicklung und gelieferter Ressource erfordert eine operative Untersuchung und eine explizite Richtlinie für Ausgleich oder Wiederholung.
Das Dashboard sollte konkrete Fragen beantworten: Welche Route erzeugt Nachfrage, welche Regel konvertiert, welche Umgebung wird genutzt, welche Fehler wiederholen sich und welche Zahlungen müssen noch abgeglichen werden? Ohne diesen Überblick verwechselt ein Unternehmen leicht Traffic mit Umsatz und Autorisierung mit tatsächlich geliefertem Wert.
Sicherheit und Grenzen, die man nicht ignorieren darf
Das Gateway sollte nicht mehr Befugnisse erhalten, als es für seine Aufgabe braucht. Wallets, Schlüssel, Secrets, Origin-Kontext und Betriebsberechtigungen müssen getrennt behandelt werden. Legen Sie ein Facilitator-Secret niemals auf eine öffentliche Seite oder in eine Anfrage, die der Client einsehen kann.
Prüfen Sie Methode, Pfad, Domain, Umgebung, Betrag, Netzwerk, Asset, Empfänger und Ablaufzeit. Lehnen Sie abgelaufene Autorisierungen, zu niedrige Beträge, wiederholte Nonces und unpassenden Kontext ab. Protokollieren Sie den Grund jeder Entscheidung, ohne unnötige Käuferdaten zu speichern.
Zum Schutz gehören auch Verfügbarkeitsgrenzen. Eine kostenpflichtige Ressource kann durch wiederholte Aufrufe, teure Abfragen oder Parameter, die den Verbrauch aufblähen, missbraucht werden. Rate Limits, Ausführungslimits, Caching, wo es sicher ist, und spezifische Kontrollen für Operationen mit Nebenwirkungen ergänzen die Preisregel; sie ersetzen die Zahlung nicht.
Wann ist x402 nicht die beste Wahl?
x402 ist keine Universallösung für jedes kommerzielle Erlebnis. Ist der Käufer ein Mensch, der Ratenzahlung, Pix, Support, eine Rechnung oder eine visuelle Zustimmungsstrecke braucht, kann ein klassischer Checkout besser passen. Wird die Ressource von wenigen Kunden in vorhersehbarem Umfang genutzt, kann ein Vertrag oder ein wiederkehrender Tarif den Betrieb vereinfachen.
x402 ist am sinnvollsten, wenn die Absicht programmatisch ist, sich die Werteinheit in einer Anfrage beschreiben lässt und der Client die Zahlungsanforderungen interpretieren und beantworten kann. Es kann neben anderen Kanälen bestehen: Eine API kann Agenten über x402 und menschliche Nutzer über Authentifizierung und Checkout bedienen; ein Produkt kann Menschen Pix und programmatischen Clients eine kompatible Wallet anbieten.
Käufe, die Agenten in Onlineshops tätigen, laufen zudem über einen anderen Weg: die Kartennetzwerke. Visa zum Beispiel hat Tests von agenteninitiierten Transaktionen auf Acquirer und PSPs ausgeweitet.
Launch-Checkliste für das Monetization Gateway
Bevor Sie eine Regel aktivieren, stellen Sie sicher, dass die Ressource einen definierten Eigentümer, Preis, Origin und eine Zielgruppe hat. Prüfen Sie, dass der Origin keine Umgehung zulässt, dass die Regel keine öffentlichen Routen erfasst und dass Wallet, Netzwerk, Asset und Facilitator zur Umgebung passen.
Testen Sie einen Aufruf ohne Zahlung, eine gültige Autorisierung, einen falschen Betrag, ein inkompatibles Netzwerk, eine abgelaufene Autorisierung, eine wiederholte Nonce, einen nicht erreichbaren Origin, einen Timeout, eine sichere Wiederholung und eine verspätete Abwicklung. Gleichen Sie danach ab, was im Gateway, am Origin und in der Zahlungskomponente passiert ist.
Schreiben Sie schließlich die Support-Richtlinie. Jemand muss erklären können, warum ein Aufruf einen 402 erhalten hat, warum eine Autorisierung abgelehnt wurde, ob die Ressource ausgeführt wurde und wie der finanzielle Status ist. Das Monetarisierungserlebnis ist erst fertig, wenn das Team eine Ausnahme untersuchen kann, ohne auf Vermutungen angewiesen zu sein.
Checkliste, um eine Regel live zu schalten
Beginnen Sie mit der Ressource und dem Domain-Eigentum. Prüfen Sie, dass der Origin nicht ohne das Gateway erreichbar ist. Definieren Sie zuerst die spezifischste Regel und dokumentieren Sie die Rangfolge. Wählen Sie `exact` oder `upto` erst, wenn feststeht, wie der Betrag berechnet wird.
Legen Sie dann Protokollversion, Netzwerk, Asset, Wallet, Facilitator und Umgebung fest. Testen Sie eine Anfrage ohne Zahlung, eine gültige Autorisierung, eine abgelaufene Autorisierung, einen falschen Betrag, eine wiederholte Nonce, einen Abwicklungsfehler, einen Timeout und eine sichere Wiederholung. Protokollieren Sie, was der Origin und was der Käufer erhalten hat.
Gleichen Sie zum Schluss vier Sichten ab: Zugriffsversuch, Autorisierung, On-Chain-Abwicklung und gelieferte Ressource. Lässt sich eine davon nicht über eine stabile Kennung verknüpfen, wird das Support-Team Mühe haben, eine Belastung oder einen fehlgeschlagenen Zugriff zu erklären.
Häufige Fragen
Ersetzt x402 einen Checkout für Menschen?
Nein. x402 ist vor allem für programmatische Clients, Agenten und Anwendungen nützlich, die Anforderungen interpretieren und eine Autorisierung signieren können. Ein Checkout für Menschen kann eine andere Strecke, Barrierefreiheit, Authentifizierung und lokale Zahlungsarten wie Pix erfordern.
Kann ich jede Seite mit einer einzigen Regel abrechnen?
Technisch kann eine breite Regel viele URLs erfassen, aber das macht sie noch nicht zu einer guten Richtlinie. Beginnen Sie mit Ressourcen, deren Preis, Origin, Zielgruppe und Lieferverhalten klar definiert sind. Nutzen Sie Rangfolge und Tests, um nicht für Health-Endpunkte, öffentliche Dateien oder Methoden abzurechnen, die keinen Preis haben sollten.
Beweist der Ankündigungsartikel, dass das Produkt verfügbar ist?
Nein. Eine Ankündigung beschreibt ein Angebot und eine bestimmte Phase. Was aktiviert werden kann, bestimmen die aktuelle Dokumentation, der Kontozugang, das Netzwerk, der Facilitator und die geltenden Verträge. Behandeln Sie jede Funktion, die in Ihrer Umgebung nicht getestet wurde, als unbestätigt.
Nächste Schritte
Das beste erste Ergebnis ist keine dekorative Paywall, sondern eine testbare Regel mit geschütztem Origin, kompatiblem Client, getrennter Umgebung und einem Protokoll, das jeden Schritt erklärt. Sobald der Ablauf erprobt ist, erweitern Sie auf mehrere Ressourcen, variable Preise, Agenten und lokale Integrationen, ohne technische Autorisierung, Zahlungseingang und Lieferung zu vermischen.
Das Prinzip ist klar: Eine HTTP-Ressource zu monetarisieren heißt, eine überprüfbare Grenze zwischen Absicht, Zahlung und Zugriff zu bauen. Die Technologie öffnet diese Grenze; das Engineering von Zuständen, Sicherheit und Abgleich hält sie verlässlich. Mehr zum kommerziellen Angebot des Produkts lesen Sie in AZPay Monetization Gateway: Machen Sie jede digitale Ressource zu kostenpflichtigem Zugang.