
Facturer une API, un dataset, une page premium ou un outil MCP n’oblige pas à transformer chaque ressource en checkout traditionnel. Avec x402, le flux HTTP lui-même peut indiquer qu’un paiement est requis, décrire les options acceptées et permettre à un client compatible d’autoriser l’accès. Le vrai défi dépasse le simple renvoi d’un statut 402 : il s’agit de concevoir les règles, la vérification, l’exécution, le règlement, la mesure et le rapprochement sans laisser l’origine exposée.
Ce guide explique comment penser un Monetization Gateway interopérable avec x402, en prenant comme références techniques l’annonce de Cloudflare et la documentation actuelle du protocole. L’article n’affirme pas que toutes les capacités décrites sont disponibles chez AZPay ou Cloudflare pour n’importe quel compte. La disponibilité, le réseau, l’actif, le facilitateur et les conditions commerciales doivent être confirmés dans l’environnement choisi.
Ce que résout x402
HTTP dispose déjà du statut `402 Payment Required`, mais historiquement il ne définissait pas à lui seul comment un serveur communique le prix, le réseau, l’actif, le destinataire ou l’autorisation. x402 ajoute des objets et des en-têtes pour que le serveur décrive ses exigences et que le client renvoie une autorisation signée. Dans la version 2, la réponse utilise `PAYMENT-REQUIRED` et la requête payée utilise `PAYMENT-SIGNATURE`, toutes deux avec des données encodées en Base64.
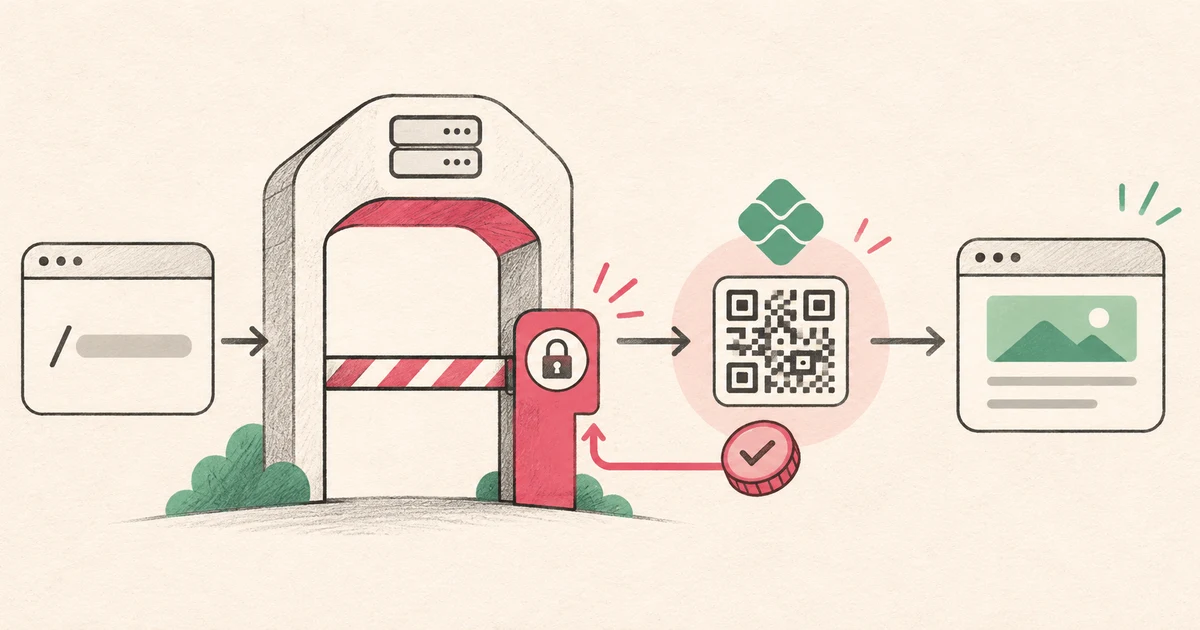
Le flux de base est simple. Le client demande la ressource. Le gateway répond 402 avec les options de paiement. Le client choisit une option, signe l’autorisation et renvoie la requête. Le gateway ou un facilitateur vérifie l’autorisation, la ressource est exécutée selon la sémantique du schéma et le paiement est réglé. Ce n’est qu’ensuite que le client reçoit la réponse premium.
Cette simplicité est puissante parce qu’elle fonctionne dans le même canal qu’une API. Mais elle ne transforme pas n’importe quel navigateur en portefeuille et ne supprime pas les responsabilités liées à l’identité, à l’autorisation, à la protection de l’origine et au support.
Un Monetization Gateway est une couche de contrôle, pas seulement un paywall
Un gateway de monétisation doit répondre à cinq questions pour chaque requête : quelle ressource est consultée, qui peut y accéder, combien elle coûte, comment le paiement sera vérifié et ce qui se passe après l’exécution. Une règle peut combiner domaine, chemin, méthode HTTP, audience, en-têtes, paramètres et attributs de l’appelant.
Le plan de contrôle doit conserver les ressources, les origines, les règles versionnées, les portefeuilles de réception, les réseaux, les environnements et les événements d’audit. Le plan de données évalue la règle en périphérie, renvoie 402 si nécessaire, protège l’origine et enregistre les faits du cycle. Séparer ces plans permet de publier une nouvelle politique sans redéployer chaque application, mais exige des snapshots versionnés, une priorité explicite et un rollback.
Un bon éditeur distingue les routes payantes de celles qui ne sont pas monétisées. Il montre aussi quelle règle l’a emporté, pourquoi une requête a été autorisée ou bloquée et dans quel environnement la facturation est active. Les boutons publier et annuler doivent modifier une configuration réelle ; un écran qui a seulement l’air opérationnel crée un risque pour le produit et la finance.
`exact` et `upto` : prix fixe et plafond de consommation
Dans le schéma `exact`, le montant autorisé doit correspondre au prix exigé. Il convient à une page, à un appel d’API ou à un outil dont le prix est connu avant l’exécution.
Dans le modèle `upto`, le client autorise jusqu’à un plafond et le serveur peut indiquer le montant réellement consommé, lorsque l’implémentation et le facilitateur prennent en charge cette sémantique. C’est utile pour les tokens, les octets, les enregistrements renvoyés ou un traitement variable, mais cela exige une mesure fiable. Le plafond n’est pas une licence pour facturer n’importe quel montant : l’origine doit déclarer la consommation réelle et le gateway doit empêcher que le règlement dépasse l’autorisation.
Ne confondez pas prix par requête avec abonnement, solde prépayé ou facturation différée. Chaque modèle a ses propres états et son propre rapprochement. Une opération mature enregistre l’intention, l’autorisation, la vérification, l’exécution, le montant mesuré, le règlement, la réponse livrée et l’éventuel échec comme des faits liés, et non comme une seule colonne « payé ».
L’origine reste dans le modèle de sécurité
Vérifier le paiement en périphérie réduit le travail de l’origine, mais n’autorise pas à la contourner. Le gateway doit empêcher l’accès direct, préserver le contexte nécessaire et, le cas échéant, envoyer un contexte signé que l’origine valide. Si l’origine ne fait confiance qu’à un en-tête que n’importe quel client peut falsifier, la ressource premium reste exposée.
Il existe une différence importante entre les en-têtes x402 destinés au client et les en-têtes internes entre le gateway et l’origine. Le client ne doit pas fabriquer le contexte de confiance utilisé par l’application. L’origine doit aussi savoir si la facturation était fixe ou variable et quelle est la sémantique d’exécution : vérifier d’abord et régler ensuite, ou utiliser un autre flux défini par le schéma.
Dans certains produits, une réponse 401 de l’origine peut être transformée en opportunité de paiement. Cela doit être une politique explicite. Un utilisateur authentifié ne doit pas perdre sa session à cause d’une règle mal configurée, et un acheteur non authentifié ne doit pas obtenir l’accès simplement parce que le gateway a transformé n’importe quelle erreur en 402.
Facilitateur, réseau et environnement
Le facilitateur est le composant qui expose les opérations de vérification et de règlement pour un schéma et un réseau compatibles. Il ne faut pas le traiter comme un détail invisible : disponibilité, signataires, actifs, limites, délais d’expiration, coûts et responsabilités varient.
Utilisez un testnet pour valider le contrat technique. Séparez clairement développement, testnet et production. Un paiement confirmé sur un réseau de test prouve que ce flux de test a fonctionné ; il ne prouve ni l’onboarding commercial, ni la prise en charge du mainnet, ni la conversion en monnaie fiduciaire, ni la conformité, ni la disponibilité dans un pays donné.
Dans x402 v2, les réseaux utilisent des identifiants CAIP-2 et les exigences contiennent des champs comme `scheme`, `network`, `asset`, `amount`, `payTo` et `maxTimeoutSeconds`. Les clients doivent utiliser des bibliothèques compatibles plutôt que de construire des signatures à la main à partir d’anciens exemples. La liste des capacités du facilitateur doit être consultée avant de publier une règle.
Où Pix intervient, et où il n’intervient pas
Pix et x402 résolvent des problèmes voisins, mais ce ne sont pas le même protocole. Pix est un système de paiement brésilien avec sa propre demande de paiement, son QR Code, sa confirmation et son rapprochement. x402 est une convention pour signaler et autoriser des paiements au sein d’un échange HTTP, avec des schémas et des réseaux définis par l’implémentation.
Une entreprise peut protéger une API pour des acheteurs compatibles x402 et conserver un checkout Pix séparé pour les personnes. Elle peut aussi proposer une ressource brésilienne dont la livraison n’est débloquée qu’après la confirmation d’un paiement Pix. Dans les deux cas, il ne faut pas prétendre qu’un QR Code est une signature x402 ni qu’un portefeuille x402 est automatiquement un compte Pix.
Pour Pix, la confirmation fiable vient toujours du participant et de l’intégration contractée, pas d’un écran côté client.
Un exemple d’architecture
Imaginez une entreprise qui vend des données de fret à jour. `GET /datasets/frete` est facturé par accès et `GET /datasets/frete?regiao=sudeste` a un prix variable jusqu’à un plafond. Le client appelle l’endpoint. Le gateway évalue la méthode, le chemin et l’environnement, puis renvoie les exigences. Le client signe l’option acceptée. Le facilitateur vérifie l’autorisation. L’origine calcule l’ensemble réellement livré, indique le montant lorsque le schéma le permet et renvoie le dataset. Le gateway règle, enregistre le reçu et livre la réponse.
Le flux a besoin d’idempotence. Si la connexion tombe après l’exécution, le client doit consulter le résultat ou le reçu avant de répéter une opération ayant un effet financier. Si l’origine échoue après la vérification, le système doit enregistrer l’échec et appliquer la sémantique du schéma ; il ne suffit pas de marquer la transaction comme réussie parce que le paiement semblait valide.
Que se passe-t-il quand la réponse n’est pas immédiate ?
Une opération de monétisation peut avoir des états intermédiaires. L’autorisation peut être valide pendant que l’origine traite encore la demande. Le règlement peut dépendre d’une confirmation ultérieure. Le client peut perdre la connexion après l’exécution de la ressource, mais avant de recevoir la réponse. Dans tous ces cas, « je n’ai pas reçu de réponse » ne signifie pas automatiquement « il n’y a pas eu de débit ».
Modélisez au moins quatre vues liées : la tentative d’accès, l’autorisation présentée, le résultat de l’exécution et le règlement. Un identifiant stable doit permettre de consulter l’état sans créer de nouvelle opération. Le gateway doit aussi distinguer une requête répétée de la première tentative et renvoyer le résultat déjà connu lorsque la sémantique de l’opération le permet.
Cette précaution est particulièrement importante pour les outils qui produisent des effets externes. Une consultation peut être répétée avec peu de risque ; une action qui crée un enregistrement, envoie un message ou réserve une ressource exige une politique de répétition beaucoup plus stricte. Le prix d’un appel ne remplace ni l’idempotence ni l’autorisation métier.
Comment concevoir la politique d’accès par ressource ?
Commencez par identifier l’unité que reçoit l’acheteur. « Accès à l’API » est trop large pour définir une bonne règle. Précisez si la valeur réside dans un rapport, un ensemble d’enregistrements, une transformation, une fenêtre de données ou une action exécutée.
Séparez ensuite les ressources publiques, protégées et payantes. Les endpoints de santé, la documentation, les fichiers nécessaires à l’intégration et les routes d’administration ne doivent pas être capturés par une règle générique simplement parce qu’ils sont sur le même domaine. La priorité doit être explicite : une exception publique doit l’emporter sur une règle de facturation large, et une route premium doit rester protégée même quand le client modifie les paramètres.
Il est aussi utile de définir ce qui se passe dans chaque environnement. Le développement et le testnet doivent avoir des portefeuilles, des réseaux et des origines séparés de la production. Une règle publiée doit indiquer l’environnement où elle est active, sa version et le moment de son entrée en vigueur. Cela évite de prendre un test réussi pour un revenu réel ou un changement de prix pour une modification rétroactive.
Comment mesurer si la monétisation fonctionne ?
Le chiffre d’affaires compte, mais ce n’est pas la seule mesure. Pour comprendre l’entonnoir, suivez les tentatives d’accès, les réponses 402, les autorisations présentées, les autorisations vérifiées, les exécutions terminées, les règlements et les ressources livrées. Chaque taux doit avoir un dénominateur clair.
Une baisse entre le 402 et l’autorisation peut indiquer que les exigences ne sont pas claires ou que le client ne prend pas en charge l’option publiée. Une baisse entre l’autorisation vérifiée et la livraison peut indiquer une défaillance de l’origine, un timeout ou une incompatibilité d’exécution. Un écart entre le règlement et la ressource livrée exige une investigation opérationnelle et une politique explicite de compensation ou de nouvelle tentative.
Le tableau de bord doit aider à répondre à des questions concrètes : quelle route génère de la demande, quelle règle convertit, quel environnement est utilisé, quelles défaillances se répètent et quels paiements restent à rapprocher. Sans cette vision, l’entreprise peut confondre trafic et revenu, autorisation et valeur réellement livrée.
Sécurité et limites à ne pas ignorer
Le gateway ne doit pas recevoir plus d’autorité qu’il n’en faut pour remplir sa fonction. Portefeuilles, clés, secrets, contexte d’origine et permissions opérationnelles doivent être traités séparément. Ne placez jamais un secret de facilitateur sur une page publique ou dans une requête que le client peut inspecter.
Validez la méthode, le chemin, le domaine, l’environnement, le montant, le réseau, l’actif, le destinataire et le délai d’expiration. Rejetez les autorisations expirées, les montants inférieurs à l’exigence, les nonces répétés et les contextes incompatibles. Enregistrez le motif de chaque décision sans stocker de données inutiles sur l’acheteur.
La protection inclut aussi des limites de disponibilité. Une ressource payante peut faire l’objet d’abus par des appels répétés, des requêtes coûteuses ou des paramètres qui gonflent la consommation. Rate limits, limites d’exécution, cache lorsqu’il est sûr et contrôles spécifiques pour les opérations à effet complètent la règle de prix ; ils ne remplacent pas le paiement.
Quand x402 n’est-il pas le meilleur choix ?
x402 n’est pas une solution universelle pour toute expérience commerciale. Si l’acheteur est une personne qui a besoin de paiement échelonné, de Pix, de support, d’une facture ou d’un parcours de consentement visuel, un checkout traditionnel peut être plus adapté. Si la ressource est consommée en volume prévisible par quelques clients, un contrat ou un abonnement peut simplifier l’opération.
x402 a le plus de sens lorsque l’intention est programmatique, que l’unité de valeur peut être décrite dans une requête et que le client sait interpréter les exigences de paiement et y répondre. Il peut coexister avec d’autres canaux : une API peut servir des agents avec x402 et des utilisateurs humains avec authentification et checkout ; un produit peut proposer Pix aux personnes et un portefeuille compatible aux clients programmatiques.
Les achats effectués par des agents dans les boutiques suivent aussi une autre voie : celle des réseaux de cartes. Visa, par exemple, a étendu aux acquéreurs et aux PSP les tests de transactions initiées par des agents.
Checklist de lancement du Monetization Gateway
Avant d’activer une règle, confirmez que la ressource a un propriétaire, un prix, une origine et une audience définis. Vérifiez que l’origine n’accepte pas de contournement, que la règle ne capture pas de routes publiques et que le portefeuille, le réseau, l’actif et le facilitateur sont compatibles avec l’environnement.
Testez un appel sans paiement, une autorisation valide, un montant incorrect, un réseau incompatible, une autorisation expirée, un nonce répété, une origine indisponible, un timeout, une nouvelle tentative sûre et un règlement retardé. Rapprochez ensuite ce qui s’est passé dans le gateway, à l’origine et dans le composant de paiement.
Enfin, rédigez la politique de support. Quelqu’un doit pouvoir expliquer pourquoi un appel a reçu un 402, pourquoi une autorisation a été rejetée, si la ressource a été exécutée et quel est l’état financier. L’expérience de monétisation n’est prête que lorsque l’équipe peut enquêter sur une exception sans dépendre de suppositions.
Checklist pour mettre une règle en production
Commencez par la ressource et la propriété du domaine. Vérifiez que l’origine ne peut pas être atteinte sans passer par le gateway. Définissez d’abord la règle la plus spécifique et documentez la priorité. Choisissez `exact` ou `upto` seulement après avoir défini le mode de calcul du montant.
Fixez ensuite la version du protocole, le réseau, l’actif, le portefeuille, le facilitateur et l’environnement. Testez une requête sans paiement, une autorisation valide, une autorisation expirée, un montant incorrect, un nonce répété, un échec de règlement, un timeout et une nouvelle tentative sûre. Enregistrez ce que l’origine a reçu et ce que l’acheteur a reçu.
Enfin, rapprochez quatre vues : tentative d’accès, autorisation, règlement on-chain et ressource livrée. Si l’une d’elles ne peut pas être reliée par un identifiant stable, l’équipe de support aura du mal à expliquer un débit ou un accès en échec.
Questions fréquentes
x402 remplace-t-il un checkout pour les personnes ?
Non. x402 est surtout utile pour les clients programmatiques, les agents et les applications capables d’interpréter des exigences et de signer une autorisation. Un checkout destiné aux personnes peut exiger un autre parcours, de l’accessibilité, une authentification et des moyens de paiement locaux comme Pix.
Puis-je facturer n’importe quelle page avec une seule règle ?
Techniquement, une règle large peut couvrir de nombreuses URL, mais cela n’en fait pas une bonne politique. Commencez par des ressources dont le prix, l’origine, l’audience et le mode de livraison sont bien définis. Utilisez la priorité et des tests pour éviter de facturer des endpoints de santé, des fichiers publics ou des méthodes qui ne devraient pas avoir de prix.
L’article d’annonce prouve-t-il que le produit est disponible ?
Non. Une annonce décrit une proposition et une étape précise. La documentation actuelle, l’accès du compte, le réseau, le facilitateur et les contrats applicables déterminent ce qui peut être activé. Considérez toute capacité non testée dans votre environnement comme non confirmée.
Prochaines étapes
Le meilleur premier livrable n’est pas un paywall décoratif, mais une règle testable avec une origine protégée, un client compatible, un environnement séparé et un journal qui explique chaque étape. Une fois le flux éprouvé, étendez-le à plusieurs ressources, à des prix variables, à des agents et à des intégrations locales sans mélanger autorisation technique, encaissement et livraison.
Le principe est simple : monétiser une ressource HTTP, c’est construire une frontière vérifiable entre intention, paiement et accès. La technologie ouvre cette frontière ; l’ingénierie des états, de la sécurité et du rapprochement la rend fiable. Pour découvrir la proposition commerciale du produit, voir aussi Monetization Gateway d’AZPay : transformez n’importe quelle ressource numérique en accès payant.