
Riferimenti tecnici consultati il 18 ottobre 2026. Questo articolo considera la specifica AP2 v0.2 e distingue gli standard aperti dalle capacità effettivamente disponibili in ciascun canale.
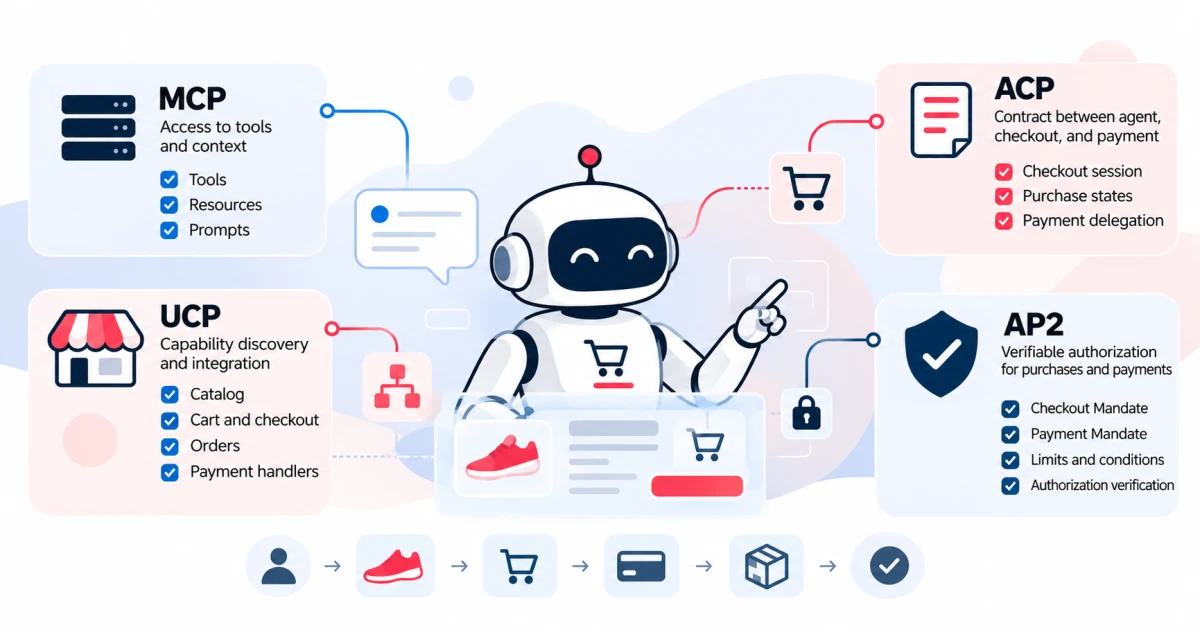
MCP, ACP, UCP e AP2 non sono quattro nomi per la stessa tecnologia. MCP standardizza il modo in cui le applicazioni di IA accedono a strumenti e contesto. ACP e UCP definiscono contratti per le interazioni commerciali, con capacità che si sovrappongono, come il checkout. AP2 aggiunge meccanismi per dimostrare e verificare l’autorizzazione di acquisti e pagamenti eseguiti da agenti. Queste differenze emergono dalla documentazione di MCP (si apre in una nuova scheda ↗), ACP (si apre in una nuova scheda ↗), UCP (si apre in una nuova scheda ↗) e AP2 (si apre in una nuova scheda ↗).
Se vuoi prima la definizione di agentic commerce, parti dalla nostra guida Che cos’è l’agentic commerce (commercio agentico) e come preparare il tuo negozio. Qui il focus è diverso: che cosa risolve ciascun protocollo e dove passano i confini tra l’uno e l’altro.
La domanda utile, quindi, non è quale sigla sostituirà tutte le altre. È quale responsabilità deve affrontare la tua integrazione: dare accesso a una capacità, rappresentare un acquisto, verificare una delega o eseguire un pagamento.
Immagina un negozio che ha già catalogo, scorte, calcolo della spedizione e un’integrazione finanziaria. Collegare un agente all’API di quel negozio è un problema. Permettere all’agente di capire lo stato del checkout è un altro. Dimostrare che l’acquirente ha autorizzato quell’importo è un terzo. Sapere se il pagamento è stato davvero completato richiede ancora un’altra risposta.
Un progetto può combinare più protocolli, ma non esiste una sequenza obbligatoria MCP → ACP → UCP → AP2. Trattare queste sigle come quattro fasi universali nasconde proprio i confini che bisogna progettare.
MCP: come accede l’agente a strumenti e contesto?
MCP sta per Model Context Protocol. Organizza la comunicazione tra un’applicazione di IA e server che espongono strumenti, risorse e prompt. La sua architettura distingue applicazione host, client MCP e server; la comunicazione usa messaggi strutturati con trasporti definiti dal protocollo. È il ruolo descritto nell’architettura MCP (si apre in una nuova scheda ↗).
In un esempio di commercio, un server potrebbe esporre strumenti per consultare un prodotto, calcolare un’opzione di consegna o recuperare un ordine. Il client scopre questi strumenti e li invoca secondo i loro contratti di input e output. I nomi di queste operazioni in questo esempio sono scelte dell’applicazione, non strumenti di commercio universali imposti da MCP.
Questa distinzione conta: MCP può trasportare la chiamata a uno strumento che crea un acquisto, ma da solo non definisce il significato commerciale di ogni acquisto. Uno strumento chiamato «completa ordine» ha bisogno di regole proprie su prezzo, disponibilità, pagamento e ripetizione.
Sarebbe anche sbagliato dire che MCP non si occupa di sicurezza. La specifica stabilisce precauzioni come la validazione degli input, i controlli di accesso, i limiti alle chiamate e la conferma delle operazioni sensibili. Ciò che non fa è trasformare un permesso tecnico di invocare uno strumento in un’autorizzazione illimitata a spendere denaro. Vedi i requisiti di sicurezza degli strumenti MCP (si apre in una nuova scheda ↗).
Per valutare un’integrazione, chiediti prima: il server fornisce informazioni, esegue azioni o entrambe le cose? Poi: quali azioni possono avere effetti commerciali o finanziari, e chi le autorizza?
Un esempio AZPay: consultare la documentazione non è eseguire pagamenti
La documentazione di AZPay descrive un server MCP che consente ad assistenti di IA e strumenti di sviluppo di consultare i riferimenti della piattaforma. L’accesso documentato è di sola lettura: non sostituisce le chiavi API né dà accesso all’API dei pagamenti. Questa separazione è esplicita nel riferimento del server MCP di AZPay.
È un esempio concreto del perché il solo nome del protocollo non riveli il potere di un’integrazione.
Un assistente può consultare la documentazione per spiegare uno stato o aiutare uno sviluppatore a capire un campo. È diverso dal consultare le transazioni private di un esercente. Ed entrambe le situazioni sono diverse dall’inviare un addebito.
Per questo «abbiamo MCP» è un’informazione incompleta in una discussione sull’agentic commerce. Bisogna spiegare che cosa espone il server, a chi, con quali permessi e con quali effetti. Nel caso descritto dalla documentazione di AZPay, offre accesso a conoscenza tecnica, non una delega finanziaria.
ACP: qual è il contratto tra l’agente e il checkout?
In questo articolo ACP sta per Agentic Commerce Protocol. Il progetto è mantenuto da OpenAI e Stripe e definisce uno standard aperto per le interazioni tra acquirenti, agenti e aziende. La sua architettura separa le responsabilità di acquirente, agente, venditore e fornitore di pagamento. Il venditore resta responsabile della propria attività commerciale, compresi prezzi, scorte ed evasione degli ordini. Vedi la panoramica di ACP (si apre in una nuova scheda ↗) e la sua architettura (si apre in una nuova scheda ↗).
Il componente Agentic Checkout organizza operazioni come creare, recuperare, aggiornare, completare e annullare una sessione. La sessione rappresenta lo stato commerciale dell’acquisto: che cosa è stato scelto, quali informazioni mancano ancora e se si può procedere. Il ciclo di vita documentato (si apre in una nuova scheda ↗) distingue stati di preparazione, elaborazione, completamento e annullamento.
Pensa a un agente che ha trovato un prodotto a un certo prezzo. Creando il checkout, deve ricevere lo stato calcolato dal venditore, non semplicemente imporre il prezzo rimasto nella conversazione. Se l’indirizzo cambia i costi di spedizione, la sessione deve riflettere questa modifica prima del completamento.
Questo contratto riduce l’ambiguità tra «l’agente intende acquistare» e «il negozio è pronto ad accettare questo acquisto». L’implementazione deve comunque garantire che lo stato comunicato corrisponda all’operazione reale.
Inoltre ACP non finisce necessariamente con la risposta alla prima richiesta. Il suo riferimento comprende webhook degli ordini (si apre in una nuova scheda ↗), che permettono di comunicare modifiche successive. Descriverlo solo come un pulsante di pagamento lascia quindi fuori parti importanti del contratto.
Come limita ACP l’uso della credenziale di pagamento?
Il componente Delegate Payment gestisce la consegna di una credenziale di pagamento con ambito controllato. Il riferimento consultato prevede restrizioni legate a importo massimo, valuta, venditore, sessione di checkout e scadenza, oltre all’uso singolo nell’ambito documentato. L’agente partecipa al percorso senza bisogno di una credenziale riutilizzabile per qualsiasi acquisto. I campi sono descritti nel riferimento del pagamento delegato di ACP (si apre in una nuova scheda ↗).
Considera la differenza tra consegnare un metodo di pagamento senza restrizioni e fornire una credenziale valida per una situazione delimitata. La seconda opzione permette ai partecipanti di verificare se quel tentativo corrisponde all’uso autorizzato.
Ma una credenziale con restrizioni non va considerata una promessa di portabilità universale. Il team deve verificare chi la emette, chi può elaborarla, quali restrizioni vengono controllate e che cosa succede alla scadenza.
Questo meccanismo non va nemmeno equiparato ai mandati di AP2. Entrambi aiutano a controllare i pagamenti tramite agenti, ma l’integrazione deve rispettare oggetti e verifiche di ciascun contratto. Senza una corrispondenza supportata esplicitamente, un token di un flusso non va considerato equivalente alle prove richieste da un altro.
UCP: come vengono scoperte e combinate le capacità commerciali?
UCP sta per Universal Commerce Protocol. Organizza l’interazione tra piattaforme che consumano capacità e aziende che le offrono. La documentazione copre capacità di catalogo, carrello, checkout, ordine e collegamento dell’identità, oltre a estensioni che aggiungono comportamenti specifici. Questa organizzazione compare nei concetti fondamentali di UCP (si apre in una nuova scheda ↗).
Un elemento importante è il profilo pubblicato in /.well-known/ucp. Il profilo consente a un’azienda di annunciare servizi, capacità, versioni e informazioni di integrazione. La negoziazione individua l’insieme compatibile tra i partecipanti; non significa che ogni piattaforma capisca automaticamente tutto ciò che un negozio annuncia. La specifica generale di UCP (si apre in una nuova scheda ↗) descrive questo modello in dettaglio.
In pratica, pubblicare «supporto il checkout» è solo l’inizio. Bisogna ancora sapere quale versione, quali estensioni, come verrà chiamata l’operazione e quali condizioni di pagamento sono disponibili.
Anche i payment handler partecipano alla scoperta. Descrivono meccanismi per raccogliere o preparare strumenti di pagamento e le informazioni necessarie all’elaborazione. La loro semplice presenza in un profilo non li trasforma in una nuova rete di regolamento né dimostra che qualsiasi credenziale funzioni con qualsiasi processore. Vedi la guida ai payment handler (si apre in una nuova scheda ↗).
Il valore architetturale sta nel rendere esplicite domande che altrimenti dipenderebbero da accordi impliciti. Il mio negozio offre questa capacità? Il canale capisce l’estensione richiesta? Esiste un modo compatibile per presentare ed elaborare il pagamento?
MCP e UCP possono far parte della stessa integrazione?
Sì. UCP documenta un binding MCP, cioè un modo di esprimere le sue operazioni tramite MCP. Per il checkout, la specifica presenta strumenti come create_checkout, get_checkout, update_checkout, complete_checkout e cancel_checkout. La chiamata MCP fornisce il meccanismo di invocazione; il contratto UCP definisce i dati e il significato commerciale dell’operazione. Vedi il binding MCP del checkout UCP (si apre in una nuova scheda ↗).
Questa composizione aiuta a separare due domande. «Come invoca lo strumento il client?» appartiene all’integrazione MCP. «Che cosa significa completare questo checkout, con quali dati e in quale stato?» appartiene al contratto commerciale.
Allo stesso modo, non ogni integrazione UCP ha bisogno di MCP. La specifica documenta anche altre modalità di integrazione. La scelta dipende dalle capacità disponibili dei partecipanti, non dall’obbligo di mettere tutte le tecnologie nello stesso diagramma.
Un buon test di comprensione è togliere dal diagramma il nome del trasporto. Le regole su prezzo, ordine e completamento devono restare chiare. Poi, quando si reinserisce MCP o un’altra opzione supportata, deve essere chiaro come si accederà a quelle operazioni.
ACP e UCP sono in concorrenza o si completano?
C’è una sovrapposizione reale. Entrambi possono aiutare a organizzare un percorso d’acquisto e il relativo checkout. Non sono semplicemente livelli indipendenti che ogni acquisto deve attraversare in sequenza.
È sbagliato anche affermare che solo UCP preveda la negoziazione delle capacità. ACP documenta negoziazione tra partecipanti, estensioni e payment handler; il suo storico registra l’introduzione di questi meccanismi nella versione del 30 gennaio 2026. Il confronto deve considerare il modello di negoziazione di ACP (si apre in una nuova scheda ↗) e il suo changelog (si apre in una nuova scheda ↗), non solo le descrizioni dei lanci.
La differenza utile per un team sta nei contratti concreti: oggetti, stati, scoperta, estensioni, modalità di integrazione e requisiti del canale che consuma quelle capacità. Il fatto che due protocolli trattino il checkout non rende i loro formati intercambiabili.
Un negozio può decidere di servire canali che usano contratti diversi. Per questo scenario proponiamo di preservare un dominio commerciale condiviso e costruire adattatori ai confini, invece di mantenere due inventari, due regole di prezzo o due interpretazioni dello stesso ordine.
Bisogna anche distinguere uno standard aperto dall’accesso commerciale a una piattaforma. Implementare una specifica non garantisce distribuzione, certificazione o disponibilità di ogni flusso in un prodotto specifico. La documentazione commerce di OpenAI consultata, per esempio, mette l’accento sull’acquisizione strutturata del catalogo per la scoperta dei prodotti. I requisiti attuali di un canale vanno verificati separatamente dalla specifica generale. Vedi la documentazione commerce di OpenAI (si apre in una nuova scheda ↗).
AP2: come si dimostra che l’agente era autorizzato?
AP2, l’Agent Payments Protocol, riguarda l’autorizzazione verificabile delle transazioni eseguite da agenti. Non sostituisce le API di catalogo né il ciclo di aggiornamento del checkout: opera come meccanismo di sicurezza all’interno di un percorso d’acquisto. Nella specifica v0.2 il nucleo è costituito da due tipi di mandato: Checkout Mandate e Payment Mandate. Vedi la specifica AP2 (si apre in una nuova scheda ↗).
Un mandato è un oggetto che rappresenta un’autorizzazione e le sue condizioni in forma verificabile. L’obiettivo non è affidarsi soltanto alla dichiarazione dell’agente secondo cui «l’utente l’ha permesso». È consentire ai partecipanti di verificare l’origine dell’autorizzazione, il suo legame con l’azione e i limiti da rispettare.
Il framework di autorizzazione di AP2 (si apre in una nuova scheda ↗) distingue l’ottenimento dell’autorizzazione dell’utente dalla successiva verifica dell’azione. Questa separazione è fondamentale: il componente che intende acquistare non deve poter ampliare il proprio permesso.
AP2 distingue inoltre gli acquisti con partecipazione diretta dell’utente dall’esecuzione autonoma in condizioni approvate in precedenza. I suoi flussi documentati (si apre in una nuova scheda ↗) mostrano entrambe le modalità d’uso. In questo contesto autonomia non significa assenza di autorizzazione; significa eseguire senza chiedere una nuova approvazione a ogni passo, purché l’azione resti entro quanto autorizzato.
Checkout Mandate e Payment Mandate: che cosa dimostra ciascuno?
Il Checkout Mandate dimostra al venditore l’autorizzazione a completare un determinato acquisto. Nella sua forma chiusa è legato al checkout firmato dal venditore tramite un digest crittografico. Questo collegamento aiuta a verificare se l’acquisto presentato per il completamento corrisponde allo stato autorizzato. La specifica del Checkout Mandate (si apre in una nuova scheda ↗) descrive questo legame in dettaglio.
Il Payment Mandate riguarda l’autorizzazione a pagare quel checkout. Rappresenta condizioni finanziarie come importo, valuta, destinatario e strumento di pagamento, e stabilisce anche il collegamento con l’acquisto. Campi e restrizioni compaiono nella specifica del Payment Mandate (si apre in una nuova scheda ↗).
Questa separazione è utile perché autorizzare il contenuto di un acquisto e autorizzarne il pagamento sono responsabilità collegate ma diverse. Un negozio deve sapere che cosa è stato approvato per l’acquisto; gli attori del pagamento devono verificare se la credenziale può essere usata per pagare quella transazione.
Nella v0.2 i mandati possono essere aperti o chiusi. Un mandato chiuso corrisponde a un acquisto o a un pagamento concreto. Un mandato aperto stabilisce condizioni per un’esecuzione futura. In modalità autonoma, l’operazione concreta deve rispettare in modo dimostrabile i limiti approvati in precedenza, secondo i modelli di checkout (si apre in una nuova scheda ↗) e di pagamento (si apre in una nuova scheda ↗).
«Fino a 500 R$» non significa «qualsiasi acquisto da 500 R$». Venditore, articoli, quantità, validità e strumento possono essere importanti quanto il limite monetario. Ogni condizione deve essere rappresentata con meccanismi supportati nell’implementazione; lasciarla in linguaggio naturale nella conversazione non basta.
Identificare la versione è importante. Questo testo usa la terminologia di AP2 v0.2. Riutilizzando esempi di un’altra revisione, il team deve verificare gli schemi e le regole di validazione corrispondenti invece di combinare strutture incompatibili sotto lo stesso nome.
Accesso all’API, autorizzazione all’acquisto e approvazione finanziaria sono cose diverse
Un modo pratico per rivedere l’architettura è separare tre domande che spesso ricevono la stessa parola: autorizzazione.
La prima è tecnica: questo client può accedere a questa risorsa o invocare questa operazione? Il modello di autorizzazione di MCP riguarda accesso alle risorse, scope e permessi. Una credenziale di accesso valida non va interpretata come un’autorizzazione economica illimitata. Vedi la specifica di autorizzazione di MCP (si apre in una nuova scheda ↗).
La seconda è commerciale: l’utente ha autorizzato questo acquisto, a queste condizioni, tramite questo agente? È il confine in cui diventa rilevante la verifica dei mandati AP2.
La terza riguarda l’esecuzione finanziaria: gli attori del pagamento hanno accettato ed elaborato l’operazione? AP2 distingue le responsabilità di venditore, fornitore della credenziale e processore. Verificare il permesso è una parte del lavoro; elaborare il pagamento è un’altra. Questa divisione compare nelle considerazioni di implementazione di AP2 (si apre in una nuova scheda ↗).
Il design dell’applicazione deve tenere separate queste risposte. Un accesso consentito non significa un acquisto autorizzato. Un acquisto autorizzato non significa un pagamento approvato. E il registro commerciale deve riflettere le prove effettivamente ricevute, non una deduzione ottimistica dal passo precedente.
Un acquisto fino a 500 R$: come si incontrano i protocolli?
Prendiamo un esempio ipotetico: una persona autorizza il proprio agente ad acquistare uno di due modelli di cuffie preselezionati, in negozi specifici, per un massimo di 500 R$ spedizione inclusa, entro 48 ore.
Questi importi e condizioni sono illustrativi. Ogni restrizione dovrebbe essere rappresentata da un meccanismo supportato o da una verifica esplicita dell’applicazione. Non stiamo descrivendo un unico payload universale accettato da tutti e quattro i protocolli.
L’agente trova un’offerta da 460 R$ con 25 R$ di spedizione. Il totale è di 485 R$. Il primo compito è ottenere lo stato corretto del negozio: prodotto, quantità, disponibilità e condizioni attuali. Il secondo è verificare se l’acquisto rientra nell’autorizzazione ricevuta.
In un’implementazione basata su UCP, la scoperta individua capacità e meccanismi di pagamento compatibili. MCP può essere il modo per invocare le operazioni quando quel binding è disponibile. L’estensione AP2 aggiunge i mandati e le relative verifiche. Questa composizione è documentata in UCP e AP2 (si apre in una nuova scheda ↗).
C’è una condizione importante: la specifica del checkout UCP richiede il completamento manuale da parte dell’utente in un’interfaccia affidabile, a meno che non sia supportata l’estensione AP2 Mandates. Annunciare il solo checkout UCP non va quindi inteso come autorizzazione a un acquisto completamente autonomo. Vedi la capacità di checkout (si apre in una nuova scheda ↗).
Supponiamo ora che, prima del completamento, il totale salga a 515 R$. In questo esempio l’agente non può considerare irrilevante la differenza. L’acquisto non rientra più nel budget autorizzato. L’implementazione deve bloccare il completamento, aggiornare lo stato e ottenere una nuova autorizzazione se l’utente vuole procedere.
Se la modifica mantiene il totale sotto i 500 R$, le altre condizioni vanno comunque verificate e l’autorizzazione legata al checkout corretto. Restare nel budget non trasforma uno stato vecchio in una prova valida per qualsiasi acquisto successivo.
Un canale che usa ACP avrà il proprio contratto di checkout e di pagamento delegato. Non c’è motivo di introdurre UCP solo per completare una collezione di sigle. L’implementazione deve seguire il flusso effettivamente supportato dai suoi partecipanti.
La verifica non può dipendere dalla buona volontà del modello
Il modello delle minacce di AP2 considera che un agente possa essere manipolato o comportarsi in modo malevolo. La protezione quindi non può dipendere esclusivamente da istruzioni come «non superare mai il budget». Le considerazioni su sicurezza e privacy (si apre in una nuova scheda ↗) trattano la verifica indipendente e i limiti al potere dell’agente.
AP2 chiama Trusted Surface l’interfaccia affidabile che presenta all’utente i contenuti dell’autorizzazione, ottiene il consenso e partecipa alla creazione dei mandati firmati. Può essere una parte deterministica dell’applicazione, un wallet o un’altra interfaccia affidabile. Non è semplicemente il messaggio dell’agente che dichiara di aver ricevuto il permesso. Le responsabilità sono descritte nelle considerazioni di implementazione (si apre in una nuova scheda ↗).
Nell’architettura proposta qui, il modello interpreta l’intenzione e cerca opzioni. Componenti di verifica controllano autorizzazione, stato e condizioni prima di consentire un’azione con effetti finanziari. La decisione di accettazione non deve essere sostituita da un’altra risposta in linguaggio naturale che dica «sembra tutto a posto».
Questo cambia anche il piano di test. Testare un acquisto valido non basta. Testa un venditore diverso, un checkout alterato, un’autorizzazione scaduta, un’azione ripetuta e un tentativo di usare una credenziale fuori dal suo ambito.
Per ogni scenario, registra quale componente deve rifiutare l’operazione e quali prove vanno conservate. Questo esercizio trasforma la sicurezza in comportamento verificabile invece di affidarsi all’interpretazione di un diagramma.
Un’integrazione multiprotocollo ha bisogno di un’unica fonte di verità commerciale
Per un negozio che intende servire più di un canale, raccomandiamo di separare il dominio commerciale dagli adattatori di protocollo.
Il dominio rappresenta prodotti, prezzi, disponibilità, ordini, intenzioni di pagamento e regole di business. Gli adattatori traducono quel dominio nei contratti che ciascun canale comprende. È una proposta architetturale, non un requisito universale di MCP, ACP, UCP o AP2.
L’attenzione sta nella traduzione. Se un contratto distingue «pronto per il completamento» da «completamento in corso», l’adattatore non può ridurre entrambi a «pagato». In UCP, per esempio, ready_for_complete, complete_in_progress e completed rappresentano situazioni diverse. Un ordine non esiste necessariamente quando il completamento è stato soltanto accettato per l’elaborazione, secondo il ciclo di vita del checkout (si apre in una nuova scheda ↗).
Una matrice di compatibilità a livello di operazione rende questa decisione verificabile. Deve registrare canale, versione del protocollo, estensioni richieste, credenziali accettate e necessità di intervento umano. «Supportato» deve significare una combinazione testata, non solo un endpoint che risponde.
Questo design si collega all’orchestrazione dei pagamenti: preservare un’intenzione di business e controllare come verrà eseguita senza disperdere i dettagli di ogni integrazione in tutta l’applicazione.
Un mandato valido non significa un pagamento completato
Un’autorizzazione verificabile dimostra un permesso in un determinato contesto. Non prova che il denaro si sia mosso. La specifica AP2 distingue mandati e ricevute; le ricevute registrano risultati e possono contribuire a prove successive. Un formato di autorizzazione non sostituisce la risposta dell’esecuzione finanziaria. I flussi AP2 (si apre in una nuova scheda ↗) mostrano l’ottenimento dell’autorizzazione e la restituzione dei risultati da parte dei partecipanti.
Nel progettare l’assistenza clienti, raccomandiamo di separare «autorizzato dall’utente», «inviato per l’elaborazione», «esito confermato» ed «esito ancora sconosciuto», usando gli stati reali di ciascuna integrazione. L’interfaccia non deve mostrare un completamento che il backend non può ancora dimostrare.
La stessa cautela vale per le contestazioni. Mandati e ricevute possono fornire prove sulla transazione, ma AP2 non definisce di per sé procedure per risolvere le contestazioni né per conservare e recuperare quelle prove. Né garantisce un esito favorevole. La sezione sulle prove in caso di contestazione (si apre in una nuova scheda ↗) ne definisce l’ambito.
La lezione architetturale è semplice: permesso, esecuzione e prova successiva meritano registrazioni collegate ma distinte. Questa separazione aiuta anche a spiegare gli stati di una transazione di pagamento.
Che cosa succede quando la risposta va persa?
Supponiamo che l’agente abbia chiesto il completamento di un acquisto senza ricevere risposta. Non è sicuro presumere che non sia successo nulla. Gli errori di comunicazione possono lasciare indeterminato l’esito di un’operazione finanziaria; la documentazione di Stripe sugli errori di basso livello (si apre in una nuova scheda ↗) descrive questo tipo di situazione.
Il protocollo di commercio e i meccanismi di autorizzazione non eliminano la necessità di controllare le ripetizioni. Una nuova chiamata deve rispettare le garanzie di idempotenza e lo stato dell’operazione precedente. Queste garanzie hanno un ambito: il riferimento sull’idempotenza di Stripe (si apre in una nuova scheda ↗), per esempio, descrive le regole del proprio servizio, non una protezione condivisa automaticamente tra tutti i processori.
Per l’architettura di questo articolo, raccomandiamo di lasciare che l’agente consulti l’acquisto esistente invece di crearne alla cieca un altro. Il backend deve correlare intenzione, tentativo e notifiche successive. L’obiettivo è risolvere l’incertezza senza produrre un secondo acquisto indesiderato.
È un approfondimento diverso dal confronto tra protocolli. La guida all’idempotenza nelle API di pagamento spiega i controlli che restano necessari dopo aver scelto il contratto di integrazione.
Pix, rateizzazione e operatività brasiliana non compaiono per magia
Quando si progetta un’integrazione per il Brasile, non basta compilare una riga chiamata «pagamenti supportati». Bisogna specificare quali percorsi il canale e i fornitori possono eseguire dall’inizio alla fine.
Per un percorso Pix, raccomandiamo di definire come verrà creata la richiesta di pagamento, come l’utente potrà pagare, da dove arriverà la conferma e come l’applicazione gestirà scadenza o rimborsi. Per un percorso a rate, la proposta deve rappresentare chiaramente il totale e le condizioni che l’acquirente autorizzerà davvero.
Sono questioni di implementazione. L’estensibilità di un protocollo non conferma che un determinato canale, wallet o processore supporti già quella combinazione. Il design estensibile dei payment handler di UCP (si apre in una nuova scheda ↗) deve tradursi in partecipanti e credenziali compatibili, non solo nell’annuncio di una capacità.
Lo stesso ragionamento vale per consegna, sconti e regole di business locali. Raccomandiamo di preservare la logica dell’operatività esistente e di mappare esplicitamente ciò che ogni canale può rappresentare. Quando un passaggio necessario non è supportato, la soluzione deve prevedere un intervento umano o un percorso alternativo, non inventare un’equivalenza silenziosa.
Da dove dovrebbe partire l’implementazione?
Parti dal caso d’uso e dal canale. «Voglio che un assistente consulti la documentazione» richiede un insieme di permessi molto diverso da «voglio che un agente acquisti senza che l’utente sia presente». In base a questa decisione, individua i contratti effettivamente accettati dai partecipanti.
Poi registra versioni e capacità. Anche MCP evolve strutturalmente: l’architettura consultata nella revisione del 28 luglio 2026 descrive una comunicazione senza sessione di protocollo obbligatoria, con versione e capacità per ogni richiesta. Copiare un tutorial di un’altra revisione senza verificarne la compatibilità può introdurre presupposti errati. Vedi l’architettura MCP attuale (si apre in una nuova scheda ↗).
Quindi progetta il confine di autorità. Chi fornisce lo stato commerciale? Chi ottiene l’approvazione dell’utente? Chi convalida i limiti? Chi emette la credenziale? Chi elabora e conferma il pagamento? In quali situazioni l’agente deve fermarsi?
Infine, testa il contratto completo: capacità non supportata, totale modificato, credenziale incompatibile, autorizzazione scaduta, completamento in sospeso e risposta persa. Amplia l’autonomia solo quando questi percorsi hanno un comportamento definito e prove verificabili.
La decisione non deve prevedere quale protocollo avrà la maggiore adozione. Deve scegliere una combinazione che funzioni per un percorso concreto e lasciare spazio a nuove integrazioni senza ricostruire l’intero business.
Prima di scegliere la combinazione, vale la pena misurare ciò che il negozio espone già. AZPay Agentic Readiness verifica, tra gli altri punti, se il negozio pubblica un profilo UCP in /.well-known/ucp, un documento di discovery ACP in /.well-known/acp.json e x402 in /.well-known/x402, oltre a robots.txt, llms.txt e JSON-LD dei prodotti.
La compatibilità è l’inizio. Il controllo operativo è l’obiettivo
Confrontare MCP, ACP, UCP e AP2 diventa più utile quando smette di essere una gara di sigle e diventa una progettazione delle responsabilità.
Accesso agli strumenti, contratti commerciali, delega ed esecuzione finanziaria devono essere collegati, ma non confusi. L’architettura deve saper spiegare che cosa l’agente aveva il permesso di fare, quale acquisto è stato presentato, quale azione è stata eseguita e come è stato confermato il suo esito.
La prospettiva che guida questo articolo è quella di chi costruisce: i nuovi canali devono ampliare le capacità di un’operatività, non creare versioni parallele dello stesso business difficili da riconciliare. In AZPay, l’esempio MCP documentato mostra già perché le capacità vanno descritte con precisione, senza confondere informazione ed esecuzione.
Per approfondire il rapporto tra questi contratti e le operazioni di pagamento, prosegui con Pagamenti tramite agenti di IA: che cosa cambia quando il checkout non è più uno schermo.
La domanda decisiva non è quanti protocolli compaiono nel diagramma. È se ogni acquisto può essere autorizzato, eseguito e spiegato senza perdere il controllo dell’operatività.