
Références techniques consultées le 18 octobre 2026. Cet article s’appuie sur la spécification AP2 v0.2 et distingue les standards ouverts des capacités réellement disponibles dans chaque canal.
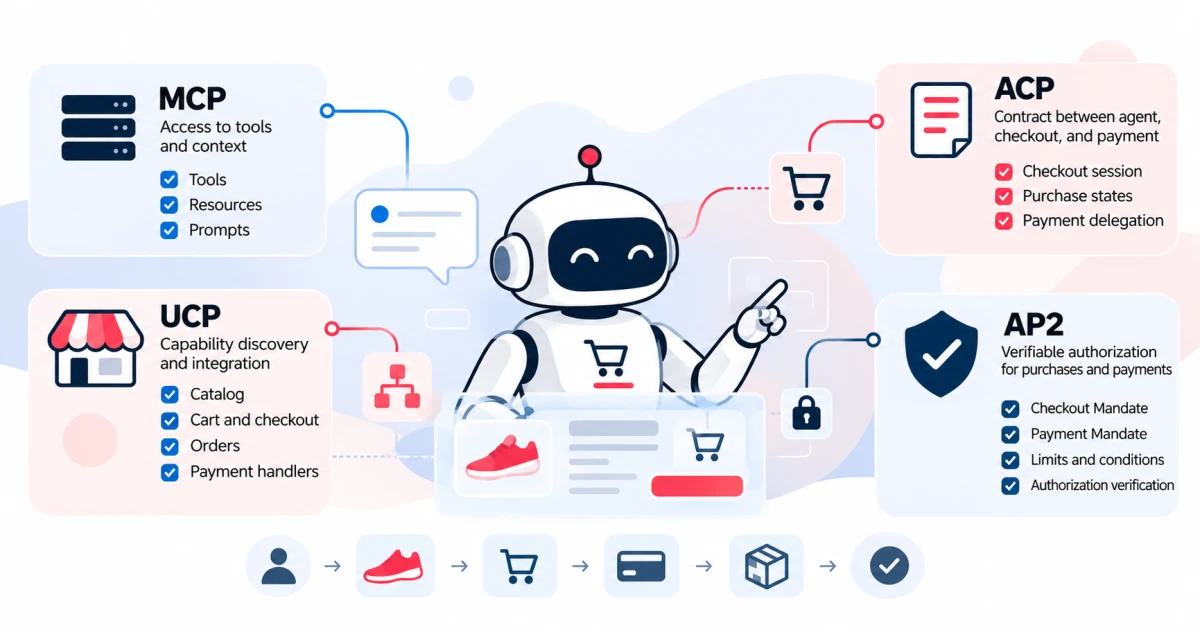
MCP, ACP, UCP et AP2 ne sont pas quatre noms pour la même technologie. MCP standardise la manière dont les applications d’IA accèdent à des outils et à du contexte. ACP et UCP définissent des contrats pour les interactions commerciales, avec des capacités qui se recoupent, comme le checkout. AP2 ajoute des mécanismes pour prouver et vérifier l’autorisation des achats et des paiements exécutés par des agents. Ces différences ressortent de la documentation respective de MCP (s’ouvre dans un nouvel onglet ↗), ACP (s’ouvre dans un nouvel onglet ↗), UCP (s’ouvre dans un nouvel onglet ↗) et AP2 (s’ouvre dans un nouvel onglet ↗).
Si vous souhaitez d’abord la définition de l’agentic commerce, commencez par notre guide Qu’est-ce que l’agentic commerce (commerce agentique) et comment préparer votre boutique. Ici, l’angle est différent : ce que résout chaque protocole et où passent les frontières entre eux.
La question utile n’est donc pas de savoir quel sigle remplacera tous les autres. C’est de savoir quelle responsabilité votre intégration doit assumer : donner accès à une capacité, représenter un achat, vérifier une délégation ou exécuter un paiement.
Imaginez une boutique qui dispose déjà d’un catalogue, de stocks, d’un calcul de livraison et d’une intégration financière. Connecter un agent à l’API de cette boutique est un problème. Permettre à l’agent de comprendre l’état du checkout en est un autre. Démontrer que l’acheteur a autorisé ce montant en est un troisième. Savoir si le paiement a réellement abouti exige encore une autre réponse.
Un projet peut combiner plusieurs protocoles, mais il n’existe pas de séquence obligatoire MCP → ACP → UCP → AP2. Traiter ces sigles comme quatre étapes universelles masque précisément les frontières qu’il faut concevoir.
MCP : comment l’agent accède-t-il aux outils et au contexte ?
MCP signifie Model Context Protocol. Il organise la communication entre une application d’IA et des serveurs qui exposent des outils, des ressources et des prompts. Son architecture distingue l’application hôte, les clients MCP et les serveurs ; la communication repose sur des messages structurés et des transports définis par le protocole. C’est le rôle décrit dans l’architecture MCP (s’ouvre dans un nouvel onglet ↗).
Dans un exemple de commerce, un serveur pourrait exposer des outils pour consulter un produit, calculer une option de livraison ou récupérer une commande. Le client découvre ces outils et les invoque selon leurs contrats d’entrée et de sortie. Les noms de ces opérations dans cet exemple relèvent de choix applicatifs ; ce ne sont pas des outils de commerce universels imposés par MCP.
Cette distinction compte : MCP peut transporter l’appel d’un outil qui crée un achat, mais il ne définit pas à lui seul la signification commerciale de chaque achat. Un outil nommé « finaliser la commande » a besoin de ses propres règles de prix, de disponibilité, de paiement et de répétition.
Il serait également inexact d’affirmer que MCP ignore la sécurité. La spécification prévoit des précautions comme la validation des entrées, les contrôles d’accès, la limitation des appels et la confirmation des opérations sensibles. Ce qu’elle ne fait pas, c’est transformer une permission technique d’invoquer un outil en autorisation illimitée de dépenser de l’argent. Voir les exigences de sécurité des outils MCP (s’ouvre dans un nouvel onglet ↗).
Pour évaluer une intégration, demandez d’abord : le serveur fournit-il des informations, exécute-t-il des actions, ou les deux ? Puis : quelles actions peuvent avoir des effets commerciaux ou financiers, et qui les autorise ?
Un exemple AZPay : consulter une documentation n’est pas exécuter des paiements
La documentation d’AZPay décrit un serveur MCP qui permet aux assistants d’IA et aux outils de développement de consulter les références de la plateforme. L’accès documenté est en lecture seule : il ne remplace pas les clés d’API et ne donne pas accès à l’API de paiements. Cette séparation est explicite dans la référence du serveur MCP d’AZPay.
C’est un exemple concret de la raison pour laquelle le nom du protocole ne révèle pas, à lui seul, le pouvoir d’une intégration.
Un assistant peut consulter la documentation pour expliquer un statut ou aider un développeur à comprendre un champ. C’est différent d’interroger les transactions privées d’un marchand. Et ces deux situations diffèrent de la soumission d’un débit.
C’est pourquoi « nous avons MCP » est une information incomplète dans une discussion sur l’agentic commerce. Il faut expliquer ce que le serveur expose, à qui, avec quelles permissions et avec quels effets. Dans le cas décrit par la documentation d’AZPay, il donne accès à une connaissance technique, pas à une délégation financière.
ACP : quel est le contrat entre l’agent et le checkout ?
Dans cet article, ACP désigne l’Agentic Commerce Protocol. Le projet est maintenu par OpenAI et Stripe et définit un standard ouvert pour les interactions entre acheteurs, agents et entreprises. Son architecture sépare les responsabilités de l’acheteur, de l’agent, du vendeur et du prestataire de paiement. Le vendeur reste responsable de son activité commerciale, y compris les prix, les stocks et l’exécution des commandes. Voir la présentation d’ACP (s’ouvre dans un nouvel onglet ↗) et son architecture (s’ouvre dans un nouvel onglet ↗).
Le composant Agentic Checkout organise des opérations comme la création, la consultation, la mise à jour, la finalisation et l’annulation d’une session. La session représente l’état commercial de l’achat : ce qui a été choisi, quelles informations manquent encore et si l’on peut poursuivre. Le cycle de vie documenté (s’ouvre dans un nouvel onglet ↗) distingue les états de préparation, de traitement, de finalisation et d’annulation.
Prenons un agent qui a trouvé un produit à un certain prix. En créant le checkout, il doit recevoir l’état calculé par le vendeur, et non simplement imposer le prix retenu dans la conversation. Si l’adresse modifie les frais de livraison, la session doit refléter ce changement avant la finalisation.
Ce contrat réduit l’ambiguïté entre « l’agent a l’intention d’acheter » et « la boutique est prête à accepter cet achat ». L’implémentation doit toutefois garantir que l’état communiqué correspond à l’opération réelle.
ACP ne s’arrête pas non plus forcément à la réponse à la première requête. Sa référence comprend des webhooks de commande (s’ouvre dans un nouvel onglet ↗), qui permettent de communiquer les changements ultérieurs. Le décrire uniquement comme un bouton de paiement laisse donc de côté des parties importantes du contrat.
Comment ACP limite-t-il l’usage de l’identifiant de paiement ?
Le composant Delegate Payment gère la transmission d’un identifiant de paiement au périmètre contrôlé. La référence consultée prévoit des restrictions liées à un montant maximal, une devise, un vendeur, une session de checkout et une expiration, ainsi qu’un usage unique dans le périmètre documenté. L’agent participe au parcours sans avoir besoin d’un identifiant réutilisable pour n’importe quel achat. Les champs sont décrits dans la référence du paiement délégué d’ACP (s’ouvre dans un nouvel onglet ↗).
Comparez le fait de remettre un moyen de paiement sans restriction et celui de fournir un identifiant valable pour une situation délimitée. La seconde option permet aux participants de vérifier si cette tentative correspond à l’usage autorisé.
Mais un identifiant restreint ne doit pas être considéré comme une promesse de portabilité universelle. L’équipe doit confirmer qui l’émet, qui peut le traiter, quelles restrictions sont vérifiées et ce qui se passe à son expiration.
Ce mécanisme ne doit pas non plus être assimilé aux mandats d’AP2. Tous deux aident à contrôler les paiements par agents, mais l’intégration doit respecter les objets et les vérifications propres à chaque contrat. Sans correspondance explicitement prise en charge, un jeton issu d’un flux ne doit pas être présumé équivalent aux preuves exigées par un autre.
UCP : comment les capacités commerciales sont-elles découvertes et combinées ?
UCP signifie Universal Commerce Protocol. Il organise l’interaction entre les plateformes qui consomment des capacités et les entreprises qui les proposent. La documentation couvre les capacités de catalogue, de panier, de checkout, de commande et de liaison d’identité, ainsi que des extensions qui ajoutent des comportements spécifiques. Cette organisation apparaît dans les concepts fondamentaux d’UCP (s’ouvre dans un nouvel onglet ↗).
Un élément important est le profil publié sous /.well-known/ucp. Ce profil permet à une entreprise d’annoncer des services, des capacités, des versions et des informations d’intégration. La négociation identifie l’ensemble compatible entre les participants ; elle ne signifie pas que chaque plateforme comprend automatiquement tout ce qu’une boutique annonce. La spécification générale d’UCP (s’ouvre dans un nouvel onglet ↗) détaille ce modèle.
Concrètement, publier « je prends en charge le checkout » n’est qu’un début. Il faut encore savoir quelle version, quelles extensions, comment l’opération sera appelée et quelles conditions de paiement sont disponibles.
Les payment handlers participent eux aussi à la découverte. Ils décrivent des mécanismes pour collecter ou préparer des instruments de paiement et les informations nécessaires au traitement. Leur simple présence dans un profil n’en fait pas un nouveau réseau de règlement et ne prouve pas que n’importe quel identifiant fonctionne avec n’importe quel processeur. Voir le guide des payment handlers (s’ouvre dans un nouvel onglet ↗).
La valeur architecturale consiste à rendre explicites des questions qui dépendraient sinon d’accords implicites. Ma boutique propose-t-elle cette capacité ? Le canal comprend-il l’extension requise ? Existe-t-il un moyen compatible de présenter et de traiter le paiement ?
MCP et UCP peuvent-ils faire partie de la même intégration ?
Oui. UCP documente un binding MCP, c’est-à-dire une façon d’exprimer ses opérations via MCP. Pour le checkout, la spécification présente des outils comme create_checkout, get_checkout, update_checkout, complete_checkout et cancel_checkout. L’appel MCP fournit le mécanisme d’invocation ; le contrat UCP définit les données et la signification commerciale de l’opération. Voir le binding MCP du checkout UCP (s’ouvre dans un nouvel onglet ↗).
Cette composition aide à séparer deux questions. « Comment le client invoque-t-il l’outil ? » relève de l’intégration MCP. « Que signifie finaliser ce checkout, avec quelles données et dans quel état ? » relève du contrat commercial.
De même, toute intégration UCP n’a pas besoin de MCP. La spécification documente aussi d’autres modes d’intégration. Le choix dépend des capacités disponibles chez les participants, et non d’une obligation de faire figurer toutes les technologies sur le même schéma.
Un bon test de compréhension consiste à retirer du schéma le nom du transport. Les règles de prix, de commande et de finalisation doivent rester claires. Ensuite, lorsqu’on réintroduit MCP ou une autre option prise en charge, la manière d’accéder à ces opérations doit être évidente.
ACP et UCP sont-ils concurrents ou complémentaires ?
Il existe un réel recoupement. Les deux peuvent aider à organiser un parcours d’achat et son checkout. Ce ne sont pas simplement des couches indépendantes que chaque achat devrait traverser l’une après l’autre.
Il est aussi inexact d’affirmer que seul UCP dispose d’une négociation de capacités. ACP documente une négociation entre participants, des extensions et des payment handlers ; son historique indique l’introduction de ces mécanismes dans la version du 30 janvier 2026. La comparaison doit tenir compte du modèle de négociation d’ACP (s’ouvre dans un nouvel onglet ↗) et de son journal des modifications (s’ouvre dans un nouvel onglet ↗), et pas seulement des annonces de lancement.
La différence utile pour une équipe se trouve dans les contrats concrets : objets, états, découverte, extensions, modes d’intégration et exigences du canal qui consomme ces capacités. Que deux protocoles traitent du checkout ne rend pas leurs formats interchangeables.
Une boutique peut décider de servir des canaux qui utilisent des contrats différents. Pour ce scénario, nous proposons de préserver un domaine commercial commun et de construire des adaptateurs aux frontières, plutôt que de maintenir deux stocks, deux règles de prix ou deux interprétations de la même commande.
Il faut aussi distinguer un standard ouvert de l’accès commercial à une plateforme. Implémenter une spécification ne garantit ni la distribution, ni la certification, ni la disponibilité de chaque flux dans un produit donné. La documentation commerce d’OpenAI consultée, par exemple, met l’accent sur l’ingestion structurée du catalogue pour la découverte de produits. Les exigences actuelles d’un canal doivent être vérifiées séparément de la spécification générale. Voir la documentation commerce d’OpenAI (s’ouvre dans un nouvel onglet ↗).
AP2 : comment démontrer que l’agent était autorisé ?
AP2, l’Agent Payments Protocol, porte sur l’autorisation vérifiable des transactions réalisées par des agents. Il ne remplace ni les API de catalogue ni le cycle de mise à jour du checkout : il fonctionne comme un mécanisme de sécurité au sein d’un parcours d’achat. Dans la spécification v0.2, le noyau comprend deux types de mandats : le Checkout Mandate et le Payment Mandate. Voir la spécification AP2 (s’ouvre dans un nouvel onglet ↗).
Un mandat est un objet qui représente une autorisation et ses conditions sous une forme vérifiable. L’objectif n’est pas de se fier uniquement à la déclaration de l’agent selon laquelle « l’utilisateur l’a permis ». Il s’agit de permettre aux participants de vérifier l’origine de l’autorisation, son lien avec l’action et les limites à respecter.
Le cadre d’autorisation d’AP2 (s’ouvre dans un nouvel onglet ↗) distingue l’obtention de l’autorisation de l’utilisateur de la vérification ultérieure de l’action. Cette séparation est fondamentale : le composant qui souhaite acheter ne doit pas pouvoir étendre sa propre permission.
AP2 distingue aussi les achats avec participation directe de l’utilisateur de l’exécution autonome dans des conditions approuvées au préalable. Ses flux documentés (s’ouvre dans un nouvel onglet ↗) montrent les deux usages. Dans ce contexte, l’autonomie ne signifie pas l’absence d’autorisation ; elle signifie exécuter sans redemander une approbation à chaque étape, tant que l’action reste dans ce qui a été autorisé.
Checkout Mandate et Payment Mandate : que prouve chacun ?
Le Checkout Mandate démontre au vendeur l’autorisation de finaliser un achat précis. Sous sa forme fermée, il est lié au checkout signé par le vendeur au moyen d’une empreinte cryptographique. Ce lien aide à vérifier si l’achat présenté pour finalisation correspond à l’état autorisé. La spécification du Checkout Mandate (s’ouvre dans un nouvel onglet ↗) détaille ce lien.
Le Payment Mandate porte sur l’autorisation de payer ce checkout. Il représente des conditions financières comme le montant, la devise, le bénéficiaire et l’instrument de paiement, et établit aussi le lien avec l’achat. Ses champs et restrictions figurent dans la spécification du Payment Mandate (s’ouvre dans un nouvel onglet ↗).
Cette séparation est utile, car autoriser le contenu d’un achat et autoriser son paiement sont des responsabilités liées mais différentes. Une boutique doit savoir ce qui a été approuvé à l’achat ; les acteurs du paiement doivent vérifier si l’identifiant peut servir à payer cette transaction.
Dans la v0.2, les mandats peuvent être ouverts ou fermés. Un mandat fermé correspond à un achat ou un paiement concret. Un mandat ouvert fixe des conditions pour une exécution future. En mode autonome, l’opération concrète doit pouvoir démontrer qu’elle respecte les limites approuvées au préalable, selon les modèles de checkout (s’ouvre dans un nouvel onglet ↗) et de paiement (s’ouvre dans un nouvel onglet ↗).
« Jusqu’à 500 R$ » ne veut pas dire « n’importe quel achat de 500 R$ ». Le vendeur, les articles, la quantité, la validité et l’instrument peuvent compter autant que la limite monétaire. Chaque condition doit être représentée par des mécanismes pris en charge dans l’implémentation ; la laisser en langage naturel dans la conversation ne suffit pas.
Identifier la version est important. Ce texte utilise la terminologie d’AP2 v0.2. En réutilisant des exemples d’une autre révision, l’équipe doit vérifier les schémas et règles de validation correspondants plutôt que de mélanger des structures incompatibles sous le même nom.
Accès à l’API, autorisation d’achat et approbation financière sont des choses différentes
Une façon pratique de passer en revue l’architecture consiste à séparer trois questions qui reçoivent souvent le même mot : autorisation.
La première est technique : ce client peut-il accéder à cette ressource ou invoquer cette opération ? Le modèle d’autorisation de MCP traite de l’accès aux ressources, des scopes et des permissions. Un identifiant d’accès valide ne doit pas être interprété comme une autorisation économique illimitée. Voir la spécification d’autorisation de MCP (s’ouvre dans un nouvel onglet ↗).
La deuxième est commerciale : l’utilisateur a-t-il autorisé cet achat, dans ces conditions, par l’intermédiaire de cet agent ? C’est la frontière où la vérification des mandats AP2 devient pertinente.
La troisième concerne l’exécution financière : les acteurs du paiement ont-ils accepté et traité l’opération ? AP2 distingue les responsabilités du vendeur, du fournisseur d’identifiants et du processeur. Vérifier la permission est une partie du travail ; traiter le paiement en est une autre. Cette répartition figure dans les considérations de mise en œuvre d’AP2 (s’ouvre dans un nouvel onglet ↗).
La conception de l’application doit garder ces réponses séparées. Un accès permis ne signifie pas un achat autorisé. Un achat autorisé ne signifie pas un paiement approuvé. Et l’enregistrement commercial doit refléter les preuves effectivement reçues, pas une déduction optimiste à partir de l’étape précédente.
Un achat jusqu’à 500 R$ : comment les protocoles se rencontrent-ils ?
Prenons un exemple hypothétique : une personne autorise son agent à acheter l’un de deux modèles de casque présélectionnés, dans des boutiques déterminées, pour 500 R$ maximum livraison comprise, dans un délai de 48 heures.
Ces montants et conditions sont illustratifs. Chaque restriction devrait être représentée par un mécanisme pris en charge ou par une vérification explicite de l’application. Nous ne décrivons pas une charge utile unique et universelle acceptée par les quatre protocoles.
L’agent trouve une offre à 460 R$ avec 25 R$ de livraison. Le total est de 485 R$. La première tâche consiste à obtenir l’état correct de la boutique : produit, quantité, disponibilité et conditions actuelles. La seconde consiste à vérifier si l’achat entre dans le cadre de l’autorisation reçue.
Dans une implémentation fondée sur UCP, la découverte identifie les capacités et les mécanismes de paiement compatibles. MCP peut servir à invoquer les opérations lorsque ce binding est disponible. L’extension AP2 ajoute les mandats et leurs vérifications. Cette composition est documentée dans UCP et AP2 (s’ouvre dans un nouvel onglet ↗).
Il y a une condition importante : la spécification du checkout UCP exige une finalisation manuelle par l’utilisateur dans une interface de confiance, sauf si l’extension AP2 Mandates est prise en charge. Annoncer le checkout UCP seul ne doit donc pas être compris comme une autorisation pour un achat entièrement autonome. Voir la capacité de checkout (s’ouvre dans un nouvel onglet ↗).
Supposons maintenant qu’avant la finalisation, le total passe à 515 R$. Dans cet exemple, l’agent ne peut pas considérer l’écart comme négligeable. L’achat ne rentre plus dans le budget autorisé. L’implémentation doit bloquer la finalisation, mettre à jour l’état et obtenir une nouvelle autorisation si l’utilisateur veut poursuivre.
Si le changement maintient le total sous 500 R$, les autres conditions doivent tout de même être vérifiées et l’autorisation liée au bon checkout. Rester dans le budget ne transforme pas un ancien état en preuve valable pour n’importe quel achat ultérieur.
Un canal qui utilise ACP aura son propre contrat de checkout et de paiement délégué. Il n’y a aucune raison d’introduire UCP uniquement pour compléter une collection de sigles. L’implémentation doit suivre le flux réellement pris en charge par ses participants.
La vérification ne peut pas dépendre de la bonne volonté du modèle
Le modèle de menaces d’AP2 considère qu’un agent peut être manipulé ou se comporter de façon malveillante. La protection ne peut donc pas reposer exclusivement sur des instructions comme « ne dépasse jamais le budget ». Les considérations de sécurité et de confidentialité (s’ouvre dans un nouvel onglet ↗) traitent de la vérification indépendante et des limites au pouvoir de l’agent.
AP2 appelle Trusted Surface l’interface de confiance qui présente le contenu de l’autorisation à l’utilisateur, recueille son consentement et participe à la création des mandats signés. Il peut s’agir d’une partie déterministe de l’application, d’un wallet ou d’une autre interface de confiance. Ce n’est pas simplement le message de l’agent affirmant avoir reçu la permission. Les responsabilités figurent dans les considérations de mise en œuvre (s’ouvre dans un nouvel onglet ↗).
Dans l’architecture proposée ici, le modèle interprète l’intention et cherche des options. Des composants de vérification contrôlent l’autorisation, l’état et les conditions avant de permettre une action ayant des effets financiers. La décision d’acceptation ne doit pas être remplacée par une autre réponse en langage naturel disant « tout semble correct ».
Cela change aussi le plan de test. Tester un achat valide ne suffit pas. Testez un autre vendeur, un checkout modifié, une autorisation expirée, une action répétée et une tentative d’utiliser un identifiant hors de son périmètre.
Pour chaque scénario, consignez quel composant doit rejeter l’opération et quelles preuves doivent être conservées. Cet exercice transforme la sécurité en comportement vérifiable au lieu de reposer sur l’interprétation d’un schéma.
Une intégration multiprotocole a besoin d’une source de vérité commerciale unique
Pour une boutique qui souhaite servir plus d’un canal, nous recommandons de séparer le domaine commercial des adaptateurs de protocole.
Le domaine représente les produits, les prix, la disponibilité, les commandes, les intentions de paiement et les règles métier. Les adaptateurs traduisent ce domaine dans les contrats que chaque canal comprend. Il s’agit d’une proposition d’architecture, pas d’une exigence universelle de MCP, ACP, UCP ou AP2.
Le soin réside dans la traduction. Si un contrat distingue « prêt à finaliser » de « finalisation en cours », l’adaptateur ne peut pas résumer les deux par « payé ». Dans UCP, par exemple, ready_for_complete, complete_in_progress et completed représentent des situations différentes. Une commande n’existe pas forcément lorsque la finalisation a seulement été acceptée pour traitement, selon le cycle de vie du checkout (s’ouvre dans un nouvel onglet ↗).
Une matrice de compatibilité au niveau des opérations rend cette décision vérifiable. Elle doit consigner le canal, la version du protocole, les extensions requises, les identifiants acceptés et le besoin d’intervention humaine. « Pris en charge » doit signifier une combinaison testée, pas seulement un endpoint qui répond.
Cette conception rejoint l’orchestration des paiements : préserver une intention métier et contrôler la façon dont elle sera exécutée sans disperser les détails de chaque intégration dans toute l’application.
Un mandat valide ne signifie pas un paiement réalisé
Une autorisation vérifiable démontre une permission dans un contexte précis. Elle ne prouve pas que l’argent a circulé. La spécification AP2 distingue les mandats et les reçus ; les reçus consignent des résultats et peuvent contribuer à des preuves ultérieures. Un format d’autorisation ne remplace pas la réponse de l’exécution financière. Les flux AP2 (s’ouvre dans un nouvel onglet ↗) montrent l’obtention de l’autorisation et le retour des résultats par les participants.
Lors de la conception du support client, nous recommandons de séparer « autorisé par l’utilisateur », « soumis pour traitement », « résultat confirmé » et « résultat encore inconnu », en utilisant les états réels de chaque intégration. L’interface ne doit pas afficher une finalisation que le back-end ne peut pas encore démontrer.
La même prudence s’applique aux litiges. Les mandats et les reçus peuvent fournir des preuves sur la transaction, mais AP2 ne définit pas lui-même de procédures pour résoudre les litiges ni pour conserver et récupérer ces preuves. Il ne garantit pas non plus une issue favorable. La section sur les preuves en cas de litige (s’ouvre dans un nouvel onglet ↗) en définit le périmètre.
La leçon d’architecture est simple : permission, exécution et preuve ultérieure méritent des enregistrements liés mais distincts. Cette séparation aide aussi à expliquer les états d’une transaction de paiement.
Que se passe-t-il quand la réponse est perdue ?
Supposons que l’agent ait demandé la finalisation d’un achat sans recevoir de réponse. Il n’est pas sûr de supposer que rien ne s’est passé. Les erreurs de communication peuvent laisser indéterminé le résultat d’une opération financière ; la documentation de Stripe sur les erreurs de bas niveau (s’ouvre dans un nouvel onglet ↗) décrit ce type de situation.
Le protocole de commerce et les mécanismes d’autorisation ne suppriment pas le besoin de contrôler les répétitions. Un nouvel appel doit respecter les garanties d’idempotence et l’état de l’opération précédente. Ces garanties ont un périmètre : la référence d’idempotence de Stripe (s’ouvre dans un nouvel onglet ↗), par exemple, décrit les règles de son propre service, et non une protection automatiquement partagée entre tous les processeurs.
Pour l’architecture de cet article, nous recommandons de laisser l’agent interroger l’achat existant au lieu d’en créer aveuglément un autre. Le back-end doit corréler l’intention, la tentative et les notifications ultérieures. L’objectif est de lever l’incertitude sans produire un second achat non désiré.
C’est un sujet distinct de la comparaison des protocoles. Le guide sur l’idempotence dans les API de paiement explique les contrôles qui restent nécessaires après le choix du contrat d’intégration.
Pix, paiement échelonné et opérations brésiliennes n’apparaissent pas par magie
Lorsqu’on conçoit une intégration pour le Brésil, il ne suffit pas de remplir une ligne « paiements pris en charge ». Il faut préciser quels parcours le canal et les prestataires peuvent exécuter de bout en bout.
Pour un parcours Pix, nous recommandons de définir comment l’encaissement sera créé, comment l’utilisateur pourra payer, d’où viendra la confirmation et comment l’application gérera l’expiration ou les remboursements. Pour un parcours en plusieurs fois, la proposition doit représenter clairement le total et les conditions que l’acheteur autorisera réellement.
Ce sont des questions d’implémentation. L’extensibilité d’un protocole ne confirme pas qu’un canal, un wallet ou un processeur donné prend déjà en charge cette combinaison. La conception extensible des payment handlers d’UCP (s’ouvre dans un nouvel onglet ↗) doit se traduire par des participants et des identifiants compatibles, et pas seulement par l’annonce d’une capacité.
Le même raisonnement s’applique à la livraison, aux remises et aux règles métier locales. Nous recommandons de préserver la logique de l’opération existante et de cartographier explicitement ce que chaque canal peut représenter. Lorsqu’une étape nécessaire n’est pas prise en charge, la solution doit prévoir une intervention humaine ou un parcours alternatif, et non inventer une équivalence silencieuse.
Par où commencer l’implémentation ?
Commencez par le cas d’usage et le canal. « Je veux qu’un assistant consulte la documentation » exige un ensemble de permissions très différent de « je veux qu’un agent achète sans que l’utilisateur soit présent ». À partir de cette décision, identifiez les contrats réellement acceptés par les participants.
Consignez ensuite les versions et les capacités. Même MCP évolue structurellement : l’architecture consultée dans la révision du 28 juillet 2026 décrit une communication sans session de protocole obligatoire, avec version et capacités à chaque requête. Copier un tutoriel d’une autre révision sans vérifier la compatibilité peut introduire des hypothèses erronées. Voir l’architecture MCP actuelle (s’ouvre dans un nouvel onglet ↗).
Concevez ensuite la frontière d’autorité. Qui fournit l’état commercial ? Qui recueille l’approbation de l’utilisateur ? Qui valide les limites ? Qui émet l’identifiant ? Qui traite et confirme le paiement ? Dans quelles situations l’agent doit-il s’arrêter ?
Enfin, testez le contrat complet : capacité non prise en charge, total modifié, identifiant incompatible, autorisation expirée, finalisation en attente et réponse perdue. N’élargissez l’autonomie que lorsque ces chemins ont un comportement défini et des preuves vérifiables.
La décision n’a pas besoin de prédire quel protocole sera le plus adopté. Elle doit choisir une combinaison qui fonctionne pour un parcours concret et laisser de la place à de nouvelles intégrations sans reconstruire toute l’activité.
Avant de choisir la combinaison, il vaut la peine de mesurer ce que la boutique expose déjà. AZPay Agentic Readiness vérifie, entre autres, si la boutique publie un profil UCP sous /.well-known/ucp, un document de découverte ACP sous /.well-known/acp.json et x402 sous /.well-known/x402, ainsi que robots.txt, llms.txt et le JSON-LD des produits.
La compatibilité est le point de départ. Le contrôle opérationnel est l’objectif
Comparer MCP, ACP, UCP et AP2 devient plus utile lorsque cela cesse d’être un concours de sigles pour devenir une conception des responsabilités.
L’accès aux outils, les contrats commerciaux, la délégation et l’exécution financière doivent être reliés, mais pas confondus. L’architecture doit pouvoir expliquer ce que l’agent avait le droit de faire, quel achat a été présenté, quelle action a été exécutée et comment son résultat a été confirmé.
La perspective qui guide cet article est celle de la construction : les nouveaux canaux doivent étendre les capacités d’une opération, et non créer des versions parallèles de la même activité, difficiles à rapprocher. Chez AZPay, l’exemple MCP documenté montre déjà pourquoi les capacités doivent être décrites avec précision, sans confondre information et exécution.
Pour approfondir le lien entre ces contrats et les opérations de paiement, poursuivez avec Paiements par agents d’IA : ce qui change quand le checkout n’est plus un écran.
La question décisive n’est pas le nombre de protocoles qui figurent sur le schéma. C’est de savoir si chaque achat peut être autorisé, exécuté et expliqué sans perdre le contrôle de l’opération.