
Technische Referenzen abgerufen am 18. Oktober 2026. Dieser Artikel berücksichtigt die AP2-Spezifikation v0.2 und unterscheidet offene Standards von den Fähigkeiten, die in den einzelnen Kanälen tatsächlich verfügbar sind.
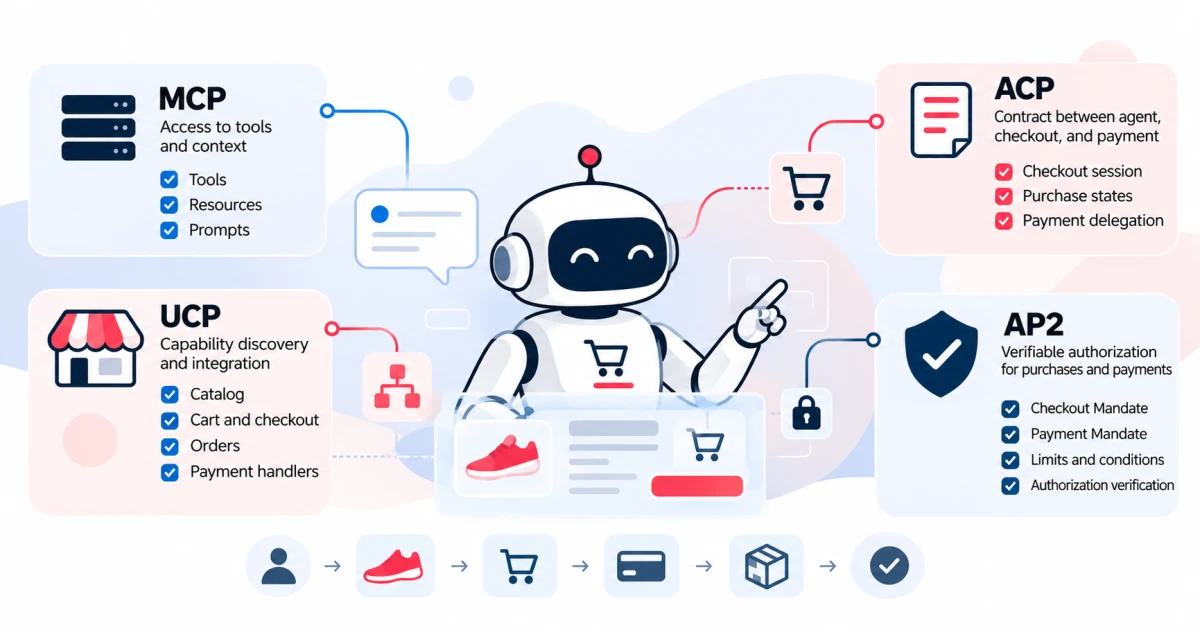
MCP, ACP, UCP und AP2 sind nicht vier Namen für dieselbe Technologie. MCP standardisiert, wie KI-Anwendungen auf Tools und Kontext zugreifen. ACP und UCP definieren Verträge für kommerzielle Interaktionen, mit sich überschneidenden Fähigkeiten wie dem Checkout. AP2 ergänzt Mechanismen, um die Autorisierung von Käufen und Zahlungen, die Agenten ausführen, nachzuweisen und zu prüfen. Diese Unterschiede zeigen sich in der jeweiligen Dokumentation von MCP (öffnet in einem neuen Tab ↗), ACP (öffnet in einem neuen Tab ↗), UCP (öffnet in einem neuen Tab ↗) und AP2 (öffnet in einem neuen Tab ↗).
Wenn Sie zuerst die Definition von Agentic Commerce suchen, beginnen Sie mit unserem Leitfaden Was ist Agentic Commerce? So bereiten Sie Ihren Onlineshop vor. Hier liegt der Fokus woanders: was jedes Protokoll löst und wo die Grenzen zwischen ihnen verlaufen.
Die nützliche Frage lautet deshalb nicht, welches Kürzel alle anderen ersetzen wird. Sondern welche Verantwortung Ihre Integration übernehmen muss: Zugang zu einer Fähigkeit bereitstellen, einen Kauf abbilden, eine Delegation prüfen oder eine Zahlung ausführen.
Stellen Sie sich einen Shop vor, der bereits Katalog, Bestand, Versandberechnung und eine Zahlungsintegration hat. Einen Agenten mit der API dieses Shops zu verbinden, ist ein Problem. Den Agenten den Zustand des Checkouts verstehen zu lassen, ist ein anderes. Nachzuweisen, dass der Käufer diesen Betrag autorisiert hat, ist ein drittes. Zu wissen, ob die Zahlung tatsächlich abgeschlossen wurde, erfordert noch eine weitere Antwort.
Ein Projekt kann Protokolle kombinieren, aber es gibt keine verpflichtende Abfolge MCP → ACP → UCP → AP2. Wer diese Kürzel als vier universelle Stufen behandelt, verdeckt genau die Grenzen, die gestaltet werden müssen.
MCP: Wie greift der Agent auf Tools und Kontext zu?
MCP steht für Model Context Protocol. Es organisiert die Kommunikation zwischen einer KI-Anwendung und Servern, die Tools, Ressourcen und Prompts bereitstellen. Seine Architektur unterscheidet Host-Anwendung, MCP-Clients und Server; die Kommunikation nutzt strukturierte Nachrichten mit im Protokoll definierten Transporten. Diese Rolle beschreibt die MCP-Architektur (öffnet in einem neuen Tab ↗).
In einem Handelsbeispiel könnte ein Server Tools bereitstellen, um ein Produkt abzufragen, eine Lieferoption zu berechnen oder eine Bestellung abzurufen. Der Client entdeckt diese Tools und ruft sie gemäß ihren Ein- und Ausgabeverträgen auf. Die Namen dieser Operationen sind in diesem Beispiel Entscheidungen der Anwendung, keine universellen Handels-Tools, die MCP vorschreibt.
Diese Unterscheidung ist wichtig: MCP kann einen Tool-Aufruf transportieren, der einen Kauf anlegt, definiert aber nicht von sich aus die kommerzielle Bedeutung jedes Kaufs. Ein Tool namens „Bestellung abschließen“ braucht eigene Regeln für Preis, Verfügbarkeit, Zahlung und Wiederholung.
Ebenso falsch wäre die Behauptung, MCP kümmere sich nicht um Sicherheit. Die Spezifikation legt Vorkehrungen wie Eingabevalidierung, Zugriffskontrollen, Aufruflimits und Bestätigung sensibler Operationen fest. Was sie nicht tut: eine technische Berechtigung, ein Tool aufzurufen, in eine unbeschränkte Befugnis zum Geldausgeben zu verwandeln. Siehe die Sicherheitsanforderungen für MCP-Tools (öffnet in einem neuen Tab ↗).
Um eine Integration zu bewerten, fragen Sie zuerst: Liefert der Server Informationen, führt er Aktionen aus oder beides? Dann: Welche Aktionen können kommerzielle oder finanzielle Wirkung haben, und wer autorisiert sie?
Ein AZPay-Beispiel: Dokumentation abzufragen heißt nicht, Zahlungen auszuführen
Die Dokumentation von AZPay beschreibt einen MCP-Server, über den KI-Assistenten und Entwicklungswerkzeuge Referenzen der Plattform abfragen können. Der dokumentierte Zugriff ist rein lesend: Er ersetzt keine API-Schlüssel und gewährt keinen Zugang zur Zahlungs-API. Diese Trennung ist in der Referenz des AZPay-MCP-Servers ausdrücklich festgehalten.
Das ist ein konkretes Beispiel dafür, warum der Name des Protokolls allein nichts über die Befugnisse einer Integration verrät.
Ein Assistent kann die Dokumentation abfragen, um einen Status zu erklären oder einem Entwickler ein Feld verständlich zu machen. Das ist etwas anderes, als die privaten Transaktionen eines Händlers abzufragen. Und beides unterscheidet sich davon, eine Belastung einzureichen.
Deshalb ist „wir haben MCP“ in einer Diskussion über Agentic Commerce eine unvollständige Information. Man muss erklären, was der Server bereitstellt, für wen, mit welchen Berechtigungen und mit welchen Wirkungen. Im von der AZPay-Dokumentation beschriebenen Fall bietet er Zugang zu technischem Wissen, nicht zu finanzieller Delegation.
ACP: Was ist der Vertrag zwischen Agent und Checkout?
In diesem Artikel steht ACP für Agentic Commerce Protocol. Das Projekt wird von OpenAI und Stripe gepflegt und definiert einen offenen Standard für Interaktionen zwischen Käufern, Agenten und Unternehmen. Seine Architektur trennt die Verantwortlichkeiten von Käufer, Agent, Verkäufer und Zahlungsanbieter. Der Verkäufer bleibt für sein Handelsgeschäft verantwortlich, einschließlich Preisen, Bestand und Auftragsabwicklung. Siehe die ACP-Übersicht (öffnet in einem neuen Tab ↗) und die Architektur (öffnet in einem neuen Tab ↗).
Die Komponente Agentic Checkout organisiert Operationen wie Anlegen, Abrufen, Aktualisieren, Abschließen und Stornieren einer Sitzung. Die Sitzung bildet den kommerziellen Zustand des Kaufs ab: was ausgewählt wurde, welche Angaben noch fehlen und ob es weitergehen kann. Der dokumentierte Lebenszyklus (öffnet in einem neuen Tab ↗) unterscheidet Zustände für Vorbereitung, Verarbeitung, Abschluss und Stornierung.
Nehmen wir einen Agenten, der ein Produkt zu einem bestimmten Preis gefunden hat. Beim Anlegen des Checkouts muss er den vom Verkäufer berechneten Zustand erhalten, statt einfach den Preis aus der Unterhaltung durchzusetzen. Ändert die Adresse die Versandkosten, muss die Sitzung diese Änderung vor dem Abschluss widerspiegeln.
Dieser Vertrag verringert die Mehrdeutigkeit zwischen „der Agent will kaufen“ und „der Shop ist bereit, diesen Kauf anzunehmen“. Die Implementierung muss dennoch sicherstellen, dass der gemeldete Zustand dem tatsächlichen Vorgang entspricht.
ACP endet auch nicht zwangsläufig mit der Antwort auf die erste Anfrage. Die Referenz umfasst Bestell-Webhooks (öffnet in einem neuen Tab ↗), über die spätere Änderungen mitgeteilt werden können. Es nur als Bezahlbutton zu beschreiben, lässt daher wichtige Teile des Vertrags aus.
Wie begrenzt ACP die Nutzung des Zahlungsmittels?
Die Komponente Delegate Payment regelt die Übergabe eines Zahlungsmittels mit kontrolliertem Geltungsbereich. Die abgerufene Referenz sieht Einschränkungen in Bezug auf Höchstbetrag, Währung, Verkäufer, Checkout-Sitzung und Ablaufzeit vor, außerdem die einmalige Nutzung im dokumentierten Rahmen. Der Agent nimmt an der Journey teil, ohne ein Zahlungsmittel zu benötigen, das für jeden beliebigen Kauf wiederverwendbar ist. Die Felder sind in der ACP-Referenz zu delegierten Zahlungen (öffnet in einem neuen Tab ↗) beschrieben.
Vergleichen Sie die Übergabe eines uneingeschränkten Zahlungsmittels mit der Bereitstellung eines Zahlungsmittels, das nur für eine begrenzte Situation gilt. Die zweite Option ermöglicht es den Beteiligten zu prüfen, ob dieser Versuch der autorisierten Nutzung entspricht.
Ein eingeschränktes Zahlungsmittel darf aber nicht als Versprechen universeller Portabilität verstanden werden. Das Team muss klären, wer es ausgibt, wer es verarbeiten kann, welche Einschränkungen geprüft werden und was nach Ablauf geschieht.
Dieser Mechanismus ist auch nicht mit den Mandaten von AP2 gleichzusetzen. Beide helfen, Zahlungen durch Agenten zu kontrollieren, doch die Integration muss die Objekte und Prüfungen jedes Vertrags respektieren. Ohne ausdrücklich unterstützte Zuordnung darf ein Token aus einem Ablauf nicht als gleichwertig mit den Nachweisen gelten, die ein anderer verlangt.
UCP: Wie werden Handelsfähigkeiten entdeckt und kombiniert?
UCP steht für Universal Commerce Protocol. Es organisiert die Interaktion zwischen Plattformen, die Fähigkeiten nutzen, und Unternehmen, die sie anbieten. Die Dokumentation umfasst Fähigkeiten für Katalog, Warenkorb, Checkout, Bestellung und Identitätsverknüpfung sowie Erweiterungen, die bestimmte Verhaltensweisen ergänzen. Diese Struktur zeigt sich in den Kernkonzepten von UCP (öffnet in einem neuen Tab ↗).
Ein wichtiges Element ist das unter /.well-known/ucp veröffentlichte Profil. Damit kann ein Unternehmen Dienste, Fähigkeiten, Versionen und Integrationsinformationen ankündigen. Die Aushandlung ermittelt die kompatible Schnittmenge der Beteiligten; sie bedeutet nicht, dass jede Plattform automatisch alles versteht, was ein Shop ankündigt. Die UCP-Übersichtsspezifikation (öffnet in einem neuen Tab ↗) beschreibt dieses Modell im Detail.
Praktisch gesehen ist die Veröffentlichung von „ich unterstütze Checkout“ nur der Anfang. Man muss noch wissen, welche Version, welche Erweiterungen, wie die Operation aufgerufen wird und welche Zahlungsbedingungen verfügbar sind.
Auch Payment Handler sind Teil der Entdeckung. Sie beschreiben Mechanismen, um Zahlungsinstrumente zu erfassen oder vorzubereiten, und die für die Verarbeitung nötigen Informationen. Ihre bloße Präsenz in einem Profil macht sie weder zu einem neuen Abwicklungsnetz noch beweist sie, dass jedes Zahlungsmittel mit jedem Prozessor funktioniert. Siehe den Leitfaden zu Payment Handlern (öffnet in einem neuen Tab ↗).
Der architektonische Wert liegt darin, Fragen explizit zu machen, die sonst von stillschweigenden Absprachen abhingen. Bietet mein Shop diese Fähigkeit an? Versteht der Kanal die erforderliche Erweiterung? Gibt es einen kompatiblen Weg, die Zahlung darzustellen und zu verarbeiten?
Können MCP und UCP Teil derselben Integration sein?
Ja. UCP dokumentiert ein MCP-Binding, also eine Möglichkeit, seine Operationen über MCP auszudrücken. Für den Checkout nennt die Spezifikation Tools wie create_checkout, get_checkout, update_checkout, complete_checkout und cancel_checkout. Der MCP-Aufruf liefert den Aufrufmechanismus; der UCP-Vertrag definiert die Daten und die kommerzielle Bedeutung der Operation. Siehe das MCP-Binding des UCP-Checkouts (öffnet in einem neuen Tab ↗).
Diese Kombination hilft, zwei Fragen zu trennen. „Wie ruft der Client das Tool auf?“ gehört zur MCP-Integration. „Was bedeutet es, diesen Checkout abzuschließen, mit welchen Daten und in welchem Zustand?“ gehört zum kommerziellen Vertrag.
Ebenso braucht nicht jede UCP-Integration MCP. Die Spezifikation dokumentiert auch andere Integrationswege. Die Wahl hängt von den verfügbaren Fähigkeiten der Beteiligten ab, nicht von der Pflicht, jede Technologie im selben Diagramm unterzubringen.
Ein guter Verständnistest besteht darin, den Namen des Transports aus dem Diagramm zu entfernen. Die Regeln für Preis, Bestellung und Abschluss sollten klar bleiben. Wird dann MCP oder eine andere unterstützte Option wieder ergänzt, sollte klar sein, wie auf diese Operationen zugegriffen wird.
Konkurrieren oder ergänzen sich ACP und UCP?
Es gibt echte Überschneidungen. Beide können helfen, eine Kauf-Journey und ihren Checkout zu organisieren. Sie sind nicht einfach unabhängige Schichten, die jeder Kauf nacheinander durchlaufen muss.
Ebenso falsch ist die Behauptung, nur UCP verfüge über eine Aushandlung von Fähigkeiten. ACP dokumentiert Aushandlung zwischen Beteiligten, Erweiterungen und Payment Handler; seine Historie verzeichnet die Einführung dieser Mechanismen mit der Version vom 30. Januar 2026. Der Vergleich muss das Aushandlungsmodell von ACP (öffnet in einem neuen Tab ↗) und sein Änderungsprotokoll (öffnet in einem neuen Tab ↗) berücksichtigen, nicht nur Ankündigungstexte.
Der für ein Team nützliche Unterschied liegt in den konkreten Verträgen: Objekte, Zustände, Entdeckung, Erweiterungen, Integrationswege und Anforderungen des Kanals, der diese Fähigkeiten nutzt. Dass zwei Protokolle den Checkout behandeln, macht ihre Formate nicht austauschbar.
Ein Shop kann entscheiden, Kanäle mit unterschiedlichen Verträgen zu bedienen. Für dieses Szenario schlagen wir vor, eine gemeinsame Handelsdomäne zu bewahren und an den Grenzen Adapter zu bauen, statt zwei Bestände, zwei Preisregeln oder zwei Interpretationen derselben Bestellung zu pflegen.
Zudem muss ein offener Standard vom kommerziellen Zugang zu einer Plattform unterschieden werden. Eine Spezifikation umzusetzen, garantiert weder Distribution noch Zertifizierung noch die Verfügbarkeit jedes Ablaufs in einem bestimmten Produkt. Die abgerufene Commerce-Dokumentation von OpenAI etwa betont die strukturierte Katalogaufnahme für die Produktsuche. Aktuelle Kanalanforderungen müssen getrennt von der allgemeinen Spezifikation geprüft werden. Siehe die Commerce-Dokumentation von OpenAI (öffnet in einem neuen Tab ↗).
AP2: Wie lässt sich nachweisen, dass der Agent autorisiert war?
AP2, das Agent Payments Protocol, befasst sich mit der überprüfbaren Autorisierung von Transaktionen, die Agenten durchführen. Es ersetzt weder Katalog-APIs noch den Aktualisierungszyklus des Checkouts: Es wirkt als Sicherheitsmechanismus innerhalb einer Kauf-Journey. In der Spezifikation v0.2 besteht der Kern aus zwei Mandatstypen: Checkout Mandate und Payment Mandate. Siehe die AP2-Spezifikation (öffnet in einem neuen Tab ↗).
Ein Mandat ist ein Objekt, das eine Autorisierung und ihre Bedingungen in überprüfbarer Form darstellt. Ziel ist nicht, sich allein auf die Aussage des Agenten zu verlassen, „der Nutzer hat es erlaubt“. Vielmehr sollen die Beteiligten Herkunft der Autorisierung, ihre Verknüpfung mit der Aktion und die einzuhaltenden Grenzen prüfen können.
Das Autorisierungs-Framework von AP2 (öffnet in einem neuen Tab ↗) unterscheidet das Einholen der Nutzerautorisierung von der anschließenden Prüfung der Aktion. Diese Trennung ist grundlegend: Die Komponente, die kaufen will, darf ihre eigene Berechtigung nicht ausweiten können.
AP2 unterscheidet außerdem Käufe mit direkter Beteiligung des Nutzers von autonomer Ausführung unter vorab genehmigten Bedingungen. Seine dokumentierten Abläufe (öffnet in einem neuen Tab ↗) zeigen beide Nutzungsformen. Autonomie bedeutet in diesem Kontext nicht fehlende Autorisierung; sie bedeutet, ohne erneute Zustimmung bei jedem Schritt auszuführen, solange die Aktion im Rahmen des Autorisierten bleibt.
Checkout Mandate und Payment Mandate: Was weist jedes nach?
Das Checkout Mandate weist dem Verkäufer die Autorisierung nach, einen bestimmten Kauf abzuschließen. In seiner geschlossenen Form ist es über einen kryptografischen Digest an den vom Verkäufer signierten Checkout gebunden. Diese Verknüpfung hilft zu prüfen, ob der zum Abschluss vorgelegte Kauf dem autorisierten Zustand entspricht. Die Spezifikation des Checkout Mandate (öffnet in einem neuen Tab ↗) beschreibt diese Bindung im Detail.
Das Payment Mandate betrifft die Autorisierung, diesen Checkout zu bezahlen. Es bildet finanzielle Bedingungen wie Betrag, Währung, Empfänger und Zahlungsinstrument ab und stellt zugleich die Verbindung zum Kauf her. Felder und Einschränkungen finden sich in der Spezifikation des Payment Mandate (öffnet in einem neuen Tab ↗).
Diese Trennung ist nützlich, weil die Autorisierung des Kaufinhalts und die Autorisierung seiner Bezahlung zusammenhängende, aber unterschiedliche Verantwortlichkeiten sind. Ein Shop muss wissen, was zum Kauf genehmigt wurde; die Zahlungsbeteiligten müssen prüfen, ob das Zahlungsmittel für diese Transaktion genutzt werden darf.
In v0.2 können Mandate offen oder geschlossen sein. Ein geschlossenes Mandat entspricht einem konkreten Kauf oder einer konkreten Zahlung. Ein offenes Mandat legt Bedingungen für eine künftige Ausführung fest. Im autonomen Modus muss die konkrete Operation nachweislich die vorab genehmigten Grenzen einhalten, gemäß den Modellen für Checkout (öffnet in einem neuen Tab ↗) und Zahlung (öffnet in einem neuen Tab ↗).
„Bis zu 500 R$“ heißt nicht „irgendein Kauf über 500 R$“. Verkäufer, Artikel, Menge, Gültigkeit und Instrument können ebenso wichtig sein wie das Geldlimit. Jede Bedingung muss durch in der Implementierung unterstützte Mechanismen abgebildet werden; sie in natürlicher Sprache in der Unterhaltung stehen zu lassen, reicht nicht.
Die Version zu kennen ist wichtig. Dieser Text verwendet die Terminologie von AP2 v0.2. Wer Beispiele aus einer anderen Revision übernimmt, sollte die entsprechenden Schemata und Validierungsregeln prüfen, statt inkompatible Strukturen unter demselben Namen zu vermischen.
API-Zugriff, Kaufautorisierung und finanzielle Freigabe sind verschiedene Dinge
Ein praktischer Weg, die Architektur zu überprüfen, besteht darin, drei Fragen zu trennen, die oft mit demselben Wort bezeichnet werden: Autorisierung.
Die erste ist technisch: Darf dieser Client auf diese Ressource zugreifen oder diese Operation aufrufen? Das Autorisierungsmodell von MCP befasst sich mit Ressourcenzugriff, Scopes und Berechtigungen. Ein gültiger Zugangsnachweis darf nicht als unbegrenzte wirtschaftliche Befugnis interpretiert werden. Siehe die Autorisierungsspezifikation von MCP (öffnet in einem neuen Tab ↗).
Die zweite ist kommerziell: Hat der Nutzer diesen Kauf zu diesen Bedingungen über diesen Agenten autorisiert? An dieser Grenze wird die Prüfung von AP2-Mandaten relevant.
Die dritte betrifft die finanzielle Ausführung: Haben die Zahlungsbeteiligten die Operation angenommen und verarbeitet? AP2 unterscheidet die Verantwortlichkeiten von Verkäufer, Anbieter des Zahlungsmittels und Prozessor. Die Berechtigung zu prüfen ist ein Teil der Arbeit; die Zahlung zu verarbeiten ein anderer. Diese Aufteilung findet sich in den Implementierungshinweisen von AP2 (öffnet in einem neuen Tab ↗).
Das Design der Anwendung sollte diese Antworten getrennt halten. Erlaubter Zugriff bedeutet keinen autorisierten Kauf. Ein autorisierter Kauf bedeutet keine genehmigte Zahlung. Und der kommerzielle Datensatz sollte die tatsächlich erhaltenen Nachweise widerspiegeln, keine optimistische Schlussfolgerung aus dem vorherigen Schritt.
Ein Kauf bis zu 500 R$: Wie greifen die Protokolle ineinander?
Nehmen wir ein hypothetisches Beispiel: Jemand autorisiert seinen Agenten, eines von zwei vorab ausgewählten Kopfhörermodellen bei bestimmten Shops für höchstens 500 R$ inklusive Versand innerhalb von 48 Stunden zu kaufen.
Diese Beträge und Bedingungen dienen nur der Veranschaulichung. Jede Einschränkung müsste durch einen unterstützten Mechanismus oder eine explizite Prüfung der Anwendung abgebildet werden. Wir beschreiben keine einzelne universelle Nutzlast, die alle vier Protokolle akzeptieren.
Der Agent findet ein Angebot für 460 R$ mit 25 R$ Versand. Die Summe beträgt 485 R$. Die erste Aufgabe ist, den korrekten Zustand des Shops zu erhalten: Produkt, Menge, Verfügbarkeit und aktuelle Bedingungen. Die zweite ist zu prüfen, ob der Kauf in die erhaltene Autorisierung passt.
In einer UCP-basierten Implementierung ermittelt die Entdeckung kompatible Fähigkeiten und Zahlungsmechanismen. MCP kann der Weg sein, Operationen aufzurufen, wenn dieses Binding verfügbar ist. Die AP2-Erweiterung ergänzt Mandate und ihre Prüfungen. Diese Kombination ist in UCP und AP2 (öffnet in einem neuen Tab ↗) dokumentiert.
Es gibt eine wichtige Bedingung: Die UCP-Checkout-Spezifikation verlangt einen manuellen Abschluss durch den Nutzer in einer vertrauenswürdigen Oberfläche, sofern die Erweiterung AP2 Mandates nicht unterstützt wird. Die bloße Ankündigung eines UCP-Checkouts ist daher nicht als Autorisierung für einen vollständig autonomen Kauf zu verstehen. Siehe die Checkout-Fähigkeit (öffnet in einem neuen Tab ↗).
Angenommen, vor dem Abschluss steigt die Summe auf 515 R$. In diesem Beispiel darf der Agent die Differenz nicht als unerheblich behandeln. Der Kauf passt nicht mehr ins autorisierte Budget. Die Implementierung muss den Abschluss stoppen, den Zustand aktualisieren und eine neue Autorisierung einholen, falls der Nutzer fortfahren möchte.
Bleibt die Summe nach der Änderung unter 500 R$, müssen die übrigen Bedingungen dennoch geprüft und die Autorisierung an den richtigen Checkout gebunden werden. Innerhalb des Budgets zu liegen, macht einen alten Zustand nicht zu einem gültigen Nachweis für einen beliebigen späteren Kauf.
Ein Kanal, der ACP nutzt, hat seinen eigenen Vertrag für Checkout und delegierte Zahlung. Es gibt keinen Grund, UCP nur einzuführen, um eine Sammlung von Kürzeln zu vervollständigen. Die Implementierung sollte dem Ablauf folgen, den ihre Beteiligten tatsächlich unterstützen.
Die Prüfung darf nicht vom guten Willen des Modells abhängen
Das Bedrohungsmodell von AP2 geht davon aus, dass ein Agent manipuliert werden oder sich böswillig verhalten kann. Der Schutz darf daher nicht ausschließlich auf Anweisungen wie „überschreite nie das Budget“ beruhen. Die Sicherheits- und Datenschutzhinweise (öffnet in einem neuen Tab ↗) behandeln unabhängige Prüfung und Grenzen für die Befugnisse des Agenten.
AP2 bezeichnet die vertrauenswürdige Oberfläche, die dem Nutzer die Inhalte der Autorisierung zeigt, die Zustimmung einholt und an der Erstellung signierter Mandate mitwirkt, als Trusted Surface. Das kann ein deterministischer Teil der Anwendung, ein Wallet oder eine andere vertrauenswürdige Oberfläche sein. Es ist nicht bloß die Nachricht des Agenten, er habe die Erlaubnis erhalten. Die Verantwortlichkeiten stehen in den Implementierungshinweisen (öffnet in einem neuen Tab ↗).
In der hier vorgeschlagenen Architektur interpretiert das Modell die Absicht und sucht nach Optionen. Prüfkomponenten kontrollieren Autorisierung, Zustand und Bedingungen, bevor sie eine Aktion mit finanzieller Wirkung zulassen. Die Annahmeentscheidung darf nicht durch eine weitere Antwort in natürlicher Sprache ersetzt werden, die „alles sieht gut aus“ sagt.
Das verändert auch den Testplan. Einen gültigen Kauf zu testen reicht nicht. Testen Sie einen anderen Verkäufer, einen veränderten Checkout, eine abgelaufene Autorisierung, eine wiederholte Aktion und den Versuch, ein Zahlungsmittel außerhalb seines Geltungsbereichs zu nutzen.
Halten Sie für jedes Szenario fest, welche Komponente die Operation ablehnen soll und welche Nachweise aufbewahrt werden müssen. Diese Übung macht Sicherheit zu überprüfbarem Verhalten, statt auf die Deutung eines Diagramms zu vertrauen.
Eine Multiprotokoll-Integration braucht eine einzige kommerzielle Quelle der Wahrheit
Für einen Shop, der mehr als einen Kanal bedienen will, empfehlen wir, die Handelsdomäne von den Protokolladaptern zu trennen.
Die Domäne bildet Produkte, Preise, Verfügbarkeit, Bestellungen, Zahlungsabsichten und Geschäftsregeln ab. Adapter übersetzen diese Domäne in die Verträge, die jeder Kanal versteht. Das ist ein Architekturvorschlag, keine universelle Anforderung von MCP, ACP, UCP oder AP2.
Die Sorgfalt liegt in der Übersetzung. Unterscheidet ein Vertrag „bereit zum Abschluss“ von „Abschluss in Bearbeitung“, darf der Adapter beides nicht zu „bezahlt“ zusammenfassen. In UCP etwa stehen ready_for_complete, complete_in_progress und completed für unterschiedliche Situationen. Eine Bestellung existiert nicht zwangsläufig, wenn der Abschluss lediglich zur Verarbeitung angenommen wurde, so der Checkout-Lebenszyklus (öffnet in einem neuen Tab ↗).
Eine Kompatibilitätsmatrix auf Operationsebene macht diese Entscheidung überprüfbar. Sie sollte Kanal, Protokollversion, erforderliche Erweiterungen, akzeptierte Zahlungsmittel und den Bedarf an menschlichem Eingreifen festhalten. „Unterstützt“ muss eine getestete Kombination bedeuten, nicht nur einen Endpunkt, der antwortet.
Dieses Design knüpft an die Payment-Orchestrierung an: eine Geschäftsabsicht bewahren und steuern, wie sie ausgeführt wird, ohne die Details jeder Integration über die gesamte Anwendung zu verstreuen.
Ein gültiges Mandat bedeutet keine abgeschlossene Zahlung
Eine überprüfbare Autorisierung weist eine Erlaubnis in einem bestimmten Kontext nach. Sie beweist nicht, dass Geld geflossen ist. Die AP2-Spezifikation unterscheidet Mandate und Belege; Belege halten Ergebnisse fest und können zu späteren Nachweisen beitragen. Ein Autorisierungsformat ersetzt nicht die Antwort der finanziellen Ausführung. Die AP2-Abläufe (öffnet in einem neuen Tab ↗) zeigen, wie die Autorisierung eingeholt wird und die Beteiligten Ergebnisse zurückmelden.
Beim Design des Kundenservice empfehlen wir, „vom Nutzer autorisiert“, „zur Verarbeitung übermittelt“, „Ergebnis bestätigt“ und „Ergebnis noch unbekannt“ zu trennen und dabei die tatsächlichen Zustände jeder Integration zu verwenden. Die Oberfläche sollte keinen Abschluss anzeigen, den das Backend noch nicht belegen kann.
Dieselbe Vorsicht gilt für Streitfälle. Mandate und Belege können Nachweise zur Transaktion liefern, aber AP2 definiert selbst keine Verfahren zur Beilegung von Streitfällen oder zur Aufbewahrung und Abfrage dieser Nachweise. Es garantiert auch keinen günstigen Ausgang. Der Abschnitt zu Nachweisen bei Streitfällen (öffnet in einem neuen Tab ↗) legt diesen Rahmen fest.
Die architektonische Lehre ist einfach: Erlaubnis, Ausführung und späterer Nachweis verdienen zusammenhängende, aber getrennte Datensätze. Diese Trennung hilft auch, die Zustände einer Zahlungstransaktion zu erklären.
Was passiert, wenn die Antwort verloren geht?
Angenommen, der Agent hat den Abschluss eines Kaufs angefordert und keine Antwort erhalten. Es ist nicht sicher anzunehmen, dass nichts passiert ist. Kommunikationsfehler können das Ergebnis einer finanziellen Operation unbestimmt lassen; die Stripe-Dokumentation zu Low-Level-Fehlern (öffnet in einem neuen Tab ↗) beschreibt diese Art von Situation.
Handelsprotokoll und Autorisierungsmechanismen beseitigen nicht die Notwendigkeit, Wiederholungen zu kontrollieren. Ein neuer Aufruf muss die Idempotenzgarantien und den Zustand der vorherigen Operation berücksichtigen. Diese Garantien haben einen Geltungsbereich: Die Idempotenz-Referenz von Stripe (öffnet in einem neuen Tab ↗) etwa beschreibt die Regeln des eigenen Dienstes, keinen Schutz, der automatisch zwischen allen Prozessoren geteilt wird.
Für die Architektur dieses Artikels empfehlen wir, den Agenten den bestehenden Kauf abfragen zu lassen, statt blind einen weiteren anzulegen. Das Backend sollte Absicht, Versuch und spätere Benachrichtigungen miteinander verknüpfen. Ziel ist, die Unsicherheit aufzulösen, ohne einen ungewollten zweiten Kauf auszulösen.
Das ist eine andere Vertiefung als der Protokollvergleich. Der Leitfaden zu Idempotenz in Zahlungs-APIs erklärt die Kontrollen, die nach der Wahl des Integrationsvertrags weiterhin nötig sind.
Pix, Ratenzahlung und brasilianische Abläufe entstehen nicht von selbst
Wer eine Integration für Brasilien entwirft, kommt mit einer ausgefüllten Zeile „unterstützte Zahlungen“ nicht aus. Es muss festgelegt werden, welche Journeys Kanal und Anbieter von Anfang bis Ende ausführen können.
Für eine Pix-Journey empfehlen wir festzulegen, wie die Zahlungsanforderung erstellt wird, wie der Nutzer bezahlen kann, woher die Bestätigung kommt und wie die Anwendung mit Ablauf oder Erstattungen umgeht. Für eine Ratenzahlungs-Journey muss das Angebot die Gesamtsumme und die Bedingungen klar abbilden, die der Käufer tatsächlich autorisiert.
Das sind Implementierungsfragen. Die Erweiterbarkeit eines Protokolls bestätigt nicht, dass ein bestimmter Kanal, ein Wallet oder ein Prozessor diese Kombination bereits unterstützt. Das erweiterbare Design der UCP-Payment-Handler (öffnet in einem neuen Tab ↗) muss in kompatiblen Beteiligten und Zahlungsmitteln münden, nicht nur in einer Ankündigung von Fähigkeiten.
Dieselbe Überlegung gilt für Lieferung, Rabatte und lokale Geschäftsregeln. Wir empfehlen, die Logik des bestehenden Betriebs zu bewahren und explizit abzubilden, was jeder Kanal darstellen kann. Fehlt für einen nötigen Schritt die Unterstützung, sollte die Lösung menschliches Eingreifen oder eine alternative Journey vorsehen, statt eine stillschweigende Gleichwertigkeit zu erfinden.
Wo sollte die Implementierung beginnen?
Beginnen Sie mit Anwendungsfall und Kanal. „Ich möchte, dass ein Assistent die Dokumentation abfragt“ erfordert ganz andere Berechtigungen als „Ich möchte, dass ein Agent ohne Anwesenheit des Nutzers einkauft“. Ausgehend von dieser Entscheidung ermitteln Sie die Verträge, die die Beteiligten tatsächlich akzeptieren.
Halten Sie dann Versionen und Fähigkeiten fest. Selbst MCP entwickelt sich strukturell weiter: Die abgerufene Architektur der Revision vom 28. Juli 2026 beschreibt eine Kommunikation ohne verpflichtende Protokollsitzung, mit Version und Fähigkeiten pro Anfrage. Ein Tutorial aus einer anderen Revision ohne Kompatibilitätsprüfung zu übernehmen, kann falsche Annahmen einschleusen. Siehe die aktuelle MCP-Architektur (öffnet in einem neuen Tab ↗).
Gestalten Sie als Nächstes die Grenze der Befugnisse. Wer liefert den kommerziellen Zustand? Wer holt die Zustimmung des Nutzers ein? Wer validiert die Grenzen? Wer gibt das Zahlungsmittel aus? Wer verarbeitet und bestätigt die Zahlung? In welchen Situationen muss der Agent anhalten?
Testen Sie schließlich den gesamten Vertrag: nicht unterstützte Fähigkeit, geänderte Summe, inkompatibles Zahlungsmittel, abgelaufene Autorisierung, ausstehender Abschluss und verlorene Antwort. Erweitern Sie die Autonomie erst, wenn diese Pfade definiertes Verhalten und überprüfbare Nachweise haben.
Die Entscheidung muss nicht vorhersagen, welches Protokoll die größte Verbreitung finden wird. Sie muss eine Kombination wählen, die für eine konkrete Journey funktioniert, und Raum für neue Integrationen lassen, ohne das gesamte Geschäft neu aufzubauen.
Bevor Sie die Kombination wählen, lohnt es sich zu messen, was der Shop bereits bereitstellt. AZPay Agentic Readiness prüft unter anderem, ob der Shop ein UCP-Profil unter /.well-known/ucp, ein ACP-Discovery-Dokument unter /.well-known/acp.json und x402 unter /.well-known/x402 veröffentlicht, außerdem robots.txt, llms.txt und Produkt-JSON-LD.
Kompatibilität ist der Anfang. Operative Kontrolle ist das Ziel
Der Vergleich von MCP, ACP, UCP und AP2 wird nützlicher, wenn er kein Wettstreit der Kürzel mehr ist, sondern ein Entwurf von Verantwortlichkeiten.
Tool-Zugriff, kommerzielle Verträge, Delegation und finanzielle Ausführung müssen verbunden, aber nicht vermischt werden. Die Architektur sollte erklären können, was der Agent tun durfte, welcher Kauf vorgelegt wurde, welche Aktion ausgeführt wurde und wie ihr Ergebnis bestätigt wurde.
Die Perspektive dieses Artikels ist die des Bauens: Neue Kanäle sollten die Fähigkeiten eines Betriebs erweitern, nicht parallele Versionen desselben Geschäfts schaffen, die schwer abzugleichen sind. Bei AZPay zeigt das dokumentierte MCP-Beispiel bereits, warum Fähigkeiten präzise beschrieben werden müssen, ohne Information mit Ausführung zu verwechseln.
Um die Beziehung zwischen diesen Verträgen und Zahlungsabläufen weiter zu vertiefen, lesen Sie weiter mit Zahlungen durch KI-Agenten: Was sich ändert, wenn der Checkout kein Bildschirm mehr ist.
Die entscheidende Frage ist nicht, wie viele Protokolle im Diagramm auftauchen. Sondern ob jeder Kauf autorisiert, ausgeführt und erklärt werden kann, ohne die Kontrolle über den Betrieb zu verlieren.